Generatiivinen tekoäly teki historiaa ohjelmistoturvallisuudessa – se onnistui löytämään yli 50 todellista virhettä yhdestä maailman tunnetuimmista avoimen lähdekoodin projekteista, Curlista. Curlin luoja ja pääylläpitäjä Daniel Stenberg kertoo olevansa “häkeltynyt” tekoälyn tarkkuudesta.
Elokuussa Stenberg varoitti AI:n aiheuttamasta ongelmasta, kun kehittäjätulva toi mukanaan tuhansia virheellisiä ja kuvitteellisia bugiraportteja. Tällä kertaa tilanne oli täysin päinvastainen. - Olen täysin yllättynyt joidenkin löydösten laadusta, Stenberg sanoi ruotsalaiselle Elektroniktidningenille.
Kaikki 50 virhettä havaitsi australialainen tietoturva-asiantuntija Joshua Rogers, joka testasi uusia generatiiviseen tekoälyyn perustuvia koodianalyysityökaluja. Rogers käytti muun muassa ZeroPath-nimistä ohjelmaa, joka yhdistää koodin rakenteellisen analyysin ja luonnollisen kielen ymmärryksen.
Hämmästyttävää kyllä, tekoäly löysi virheitä, joita tunnetut analyysityökalut kuten clang-tidy, scan-build, CodeSonar ja Coverity eivät olleet koskaan raportoineet – vaikka Curlin koodi on niiden läpikäymää lähes päivittäin. -. On vaikuttavaa, että voi löytää satoja ongelmia, kun kaikki muut työkalut sanovat ettei virheitä ole, Stenberg totesi.
Generatiivisen tekoälyn vahvuus on sen kyky ymmärtää sekä ohjelmointikieltä että luonnollista kieltä. Se ei etsi vain tuttuja virhekuvioita, vaan osaa päätellä, kun koodin tarkoitus, logiikka ja kommentit eivät vastaa toisiaan.
Toisin sanoen, tekoäly ei pelkästään etsi virheitä – se ymmärtää, miksi ne ovat virheitä. Tämä erottaa sen perinteisistä staattisista analyysityökaluista, jotka ovat pitkään olleet ohjelmistoturvallisuuden peruskiviä.
Joshua Rogersin raportit olivat tarkasti validoituja, ja ne johtivat nopeasti konkreettisiin korjauksiin Curlin lähdekoodissa. Yksikään virhe ei ollut kriittinen, mutta useat niistä paljastivat loogisia ja rakenteellisia puutteita, jotka olisivat voineet aiheuttaa ongelmia tulevaisuudessa.
Yksi virhe löytyi jopa koodista, jota ei ollut käytetty vuosiin — se poistettiin kokonaan. - Hyvä työkalu osaavan ihmisen käsissä on voimakas yhdistelmä, Stenberg sanoi kommentoidessaan Rogersin työtä.
Tapaus nähdään laajalti käännekohtana ohjelmistoturvallisuuden kehityksessä. Se todistaa, että generatiivinen tekoäly ei ole pelkästään luova apuväline, vaan myös tarkka ja tehokas työkalu kriittisen infrastruktuurin suojaamisessa.
Tekoälyn kyky tunnistaa virheitä, joita ihmiset ja perinteiset järjestelmät eivät huomaa, voi mullistaa tavan, jolla ohjelmistot testataan ja ylläpidetään.
Lue lisää Elektroniktidningenin sivuilta.
 – Paikannuksen tarkkuudessa, luotettavuudessa ja virrankulutuksessa otetaan nyt merkittäviä edistysaskelia, sanoo u-bloxin toimitusjohtaja Matthias Poppel. Münchenin Electronica-messuilla yhtiö esittelee GNSS-moduulia, joka lupaa alle kahden nanosekunnin ajoitustarkkuuden kriittisen infrastruktuurin tarpeisiin.
 Teollisuuden sulautetut järjestelmät suunnitellaan usein 10–15 vuoden käyttöikää varten. Muistitekniikka ja komponenttien saatavuus muuttuvat kuitenkin huomattavasti nopeammin. Kingstonin Suomen liiketoiminnan kehityspäällikkö Mikko Maanoja korostaa, että muistivalinnat ja komponenttien elinkaaren hallinta on otettava huomioon jo laitteen suunnitteluvaiheessa.
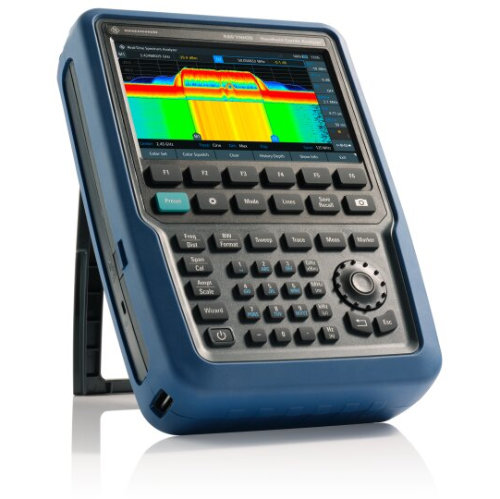 Saksalainen Rohde & Schwarz on esitellyt Münchenin Electronica-messuilla uuden FNH-käsianalysaattorin, joka yhdistää spektrianalyysin, reaaliaikaisen spektrianalyysin, vektoriverkkoanalyysin ja tehomittaukset samaan laitteeseen. Uutuuden merkittävin tekninen ominaisuus on jopa 125 megahertsin reaaliaikainen analyysikaista, joka on valmistajan mukaan luokkansa levein.
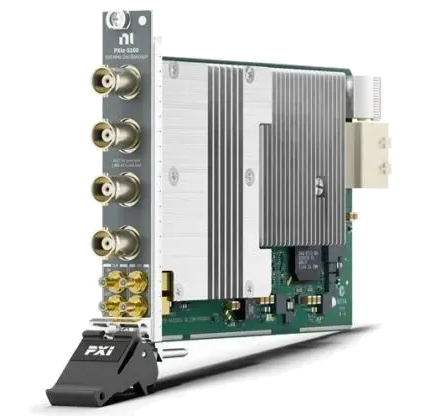 Emerson laajentaa NI PXI-mittalaitevalikoimaa uusilla, aiempaa edullisemmilla moduuleilla. Samalla yhä useammat mittausjärjestelmät pääsevät hyödyntämään Nigel-tekoälyavustajaa, joka nopeuttaa automatisoitujen testien kehittämistä ja vianetsintää.
 5G-yhteyden rakentamiseen ei välttämättä tarvita matkapuhelinoperaattoria, SIM-kortteja eikä lisensoitua radiotaajuutta. DECT NR+ tuo 5G-standardin ominaisuuksia paikallisiin IoT-verkkoihin, joissa tarvitaan pitkää kantamaa, pientä viivettä ja luotettavaa tiedonsiirtoa. Uusi tekniikka yhdistää itsestään järjestäytyvän mesh-verkon, energiatehokkuuden ja nopean tiedonsiirron tavalla, joka haastaa monet nykyiset langattomat ratkaisut.