Kahdesta kriittisestä PHP-haavoittuvuudesta voi muodostua vakava uhka valtavalle määrälle verkkosivustoja ja verkkokauppoja. PHP2Shell-nimellä tunnetut haavoittuvuudet saattavat mahdollistaa palvelimen kaappaamisen yhdellä verkkopyynnöllä ilman käyttäjätunnuksia tai salasanaa. Korjauspäivitykset on jo julkaistu, mutta suuri määrä palvelimia käyttää edelleen vanhoja PHP-versioita.
Tietoturvayhtiö Check Pointin mukaan haavoittuvuuksien vakavuutta lisää se, että ne sijaitsevat suoraan PHP-tulkissa eivätkä yksittäisissä verkkosovelluksissa. PHP:tä käytetään muun muassa WordPressin, Drupalin, Joomlan ja Magenton taustalla sekä lukuisissa verkkokaupoissa, hosting-palveluissa ja kaupallisissa ohjelmistoissa.
– Haavoittuvuudet voivat antaa hyökkääjälle mahdollisuuden suorittaa omaa koodiaan haavoittuvalla palvelimella etäyhteyden kautta jopa ilman kirjautumista. Seurauksena voi olla tietovarkauksia, hyökkäyksiä muihin järjestelmiin tai palvelukatkoksia, varoittaa Check Pointin tietoturvastrategi Jiří Kohout.
Haavoittuvuudet CVE-2026-109618 ja CVE-2026-109619 ovat saaneet molemmat CVSS 4.0 -asteikolla vakavuusarvon 9,2. Tiedot niistä vuotivat julkisuuteen ennen suunniteltua julkaisua, mikä pakotti PHP kehittäjät aikaistamaan korjauspäivityksiä. Vuoto antoi samalla hyökkääjille etumatkaa haavoittuvuuksien hyödyntämiseen.
Korjaukset on julkaistu PHP-versioissa 8.2.35, 8.3.36, 8.4.27 ja 8.5.12. Sen sijaan PHP 8.1 ja sitä vanhemmat versiot eivät saa PHP-projektilta uusia korjauksia. Niiden käyttäjien on joko siirryttävä uudempaan versioon tai turvauduttava ohjelmistotoimittajan erikseen toimittamaan korjaukseen.
Ongelman mittakaavaa kuvaa tietoturvayhtiö Malloryn kartoitus, jonka mukaan internetissä oli noin 884 000 palvelinta, jotka ilmoittivat käyttävänsä PHP 8.1- tai sitä vanhempaa versiota. Tämä vastasi noin 59 prosenttia niistä kartoitetuista palvelimista, joiden PHP-versio oli tunnistettavissa. Luku ei kuitenkaan tarkoita, että kaikki nämä palvelimet olisivat vahvistetusti haavoittuvia.
Check Point korostaa, ettei esimerkiksi WordPressin tai sen lisäosien päivittäminen riitä. PHP on päivitettävä itse palvelimella, minkä jälkeen palvelut on käynnistettävä uudelleen ja käytössä oleva versio tarkistettava. Erityisen kiireellisiä ovat suoraan internetiin näkyvät palvelimet.
– Pelkkä korjauspäivityksen asentaminen ei poista vahinkoja tai haitallista koodia, jota hyökkääjä on mahdollisesti jo ehtinyt jättää palvelimelle, Kohout muistuttaa. Ylläpitäjien tulisi siksi tarkkailla muun muassa poikkeavia verkkopyyntöjä, uusia PHP-tiedostoja ja palvelimilta lähteviä epäilyttäviä yhteyksiä.
Check Pointin yritysliiketoiminnasta vastaava Charlotte Wilson vertaa tilannetta siihen, että miljoonista rakennuksista löytyisi yhtäkkiä samanlainen viallinen lukko. Kaikkien olisi vaihdettava se ennen kuin rikolliset oppivat avaamaan oven. PHP:n laaja käyttö tarkoittaa, että yhden ohjelmistokomponentin haavoittuvuus voi altistaa samanaikaisesti suuren joukon toisistaan riippumattomia organisaatioita.

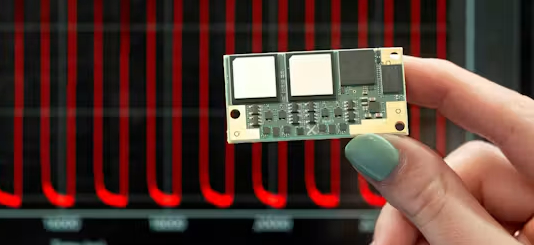


 Humanoidirobottien servokäyttöjen on ohjattava nivelten liikkeitä tarkasti ja nopeasti. Samalla niiden mikro-ohjaimilta vaaditaan yhä enemmän tiedonsiirtoa, diagnostiikkaa ja muita järjestelmätason toimintoja. Ratkaisuna on erottaa aikakriittinen moottorinsäätö muista prosessorin tehtävistä ja siirtää se erillisen laitteiston hoidettavaksi.