Perinteinen tietoturva perustuu pitkälti siihen, että järjestelmät havaitsevat uhkia, asiantuntijat analysoivat hälytyksiä ja tarvittavat torjuntatoimet käynnistetään havaintojen perusteella. Tekoälyn aikakaudella tämä toimintamalli joutuu yhä kovemmalle koetukselle.
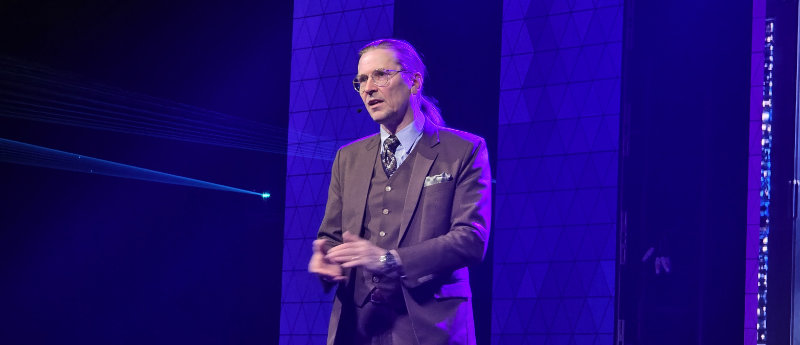
Cyber Security Nordic -tapahtumassa Helsingissä viime viikolla puhunut Fortinetin Hossein Jazi korosti, että tekoäly ei välttämättä tuo kyberrikollisille kokonaan uusia hyökkäysmenetelmiä. Sen sijaan se tekee nykyisistä menetelmistä huomattavasti nopeampia ja helpommin skaalattavia.
Hyökkääjät voivat automatisoida esimerkiksi kohteiden kartoittamista, haavoittuvuuksien etsimistä ja hyökkäysten eri vaiheita. Kun tekoälyagentit alkavat suorittaa kokonaisia hyökkäysketjuja itsenäisesti, puolustajille jää entistä vähemmän aikaa reagoida.
Ongelmaa havainnollistavat hiljattain julkistetut kriittiset PHP2Shell-haavoittuvuudet. Ne voivat pahimmillaan mahdollistaa palvelimen haltuunoton yhdellä verkkopyynnöllä ilman käyttäjätunnuksia. Vaikka korjauspäivitykset julkaistaan nopeasti, niiden asentaminen kaikkiin haavoittuviin järjestelmiin vie aikaa.
ETN:n haastattelussa Jazi muistutti, että haavoittuvuuksien hyväksikäytettävyys on ratkaiseva kysymys. Jos hyökkääjä pystyy hyödyntämään haavoittuvuutta välittömästi, puolustajalla ei välttämättä ole aikaa odottaa korjauspäivityksen asentamista.
Tämä muuttaa myös tietoturvakeskusten eli SOC-yksiköiden toimintaa. Kun hyökkäyksiä voidaan toteuttaa automaattisesti ja valtavassa mittakaavassa, jokaisen hälytyksen käsitteleminen erikseen ihmistyönä ei enää riitä. Automaation on kyettävä hoitamaan ainakin osa uhkien analysoinnista ja torjunnasta.
Tietoturva-asiantuntijan työ ei kuitenkaan katoa. Sen painopiste siirtyy yksittäisiin hälytyksiin reagoimisesta automaattisten puolustusjärjestelmien valvontaan, poikkeuksellisten tilanteiden analysointiin ja puolustuksen kehittämiseen. Samalla on varmistettava, etteivät automaattiset torjuntatoimet aiheuta enemmän vahinkoa kuin itse hyökkäys.
Jazin mukaan kyberhyökkäyksissä ollaan parhaillaan siirtymässä manuaalisesta toiminnasta generatiivisen tekoälyn avustamiin hyökkäyksiin. Seuraava vaihe ovat täysin autonomiset hyökkäykset, joissa tekoälyagentti suunnittelee ja toteuttaa hyökkäysketjun ilman ihmisen jatkuvaa ohjausta.
Puolustajien on vastattava kehitykseen samalla teknologialla. Jazin viesti on, että tulevaisuuden agenttisen puolustuksen on toimittava yhtä nopeasti kuin agenttisen hyökkäyksen.
Tämä ei tarkoita ihmisen poistumista tietoturvasta, vaan hänen roolinsa muuttumista. Kun hyökkäävä ja puolustava tekoälyagentti toimivat koneellisella nopeudella, ihmisen tehtäväksi jää yhä enemmän määritellä, mitä järjestelmät saavat tehdä, valvoa niiden toimintaa ja ratkaista tilanteet, joihin automaatio ei pysty.
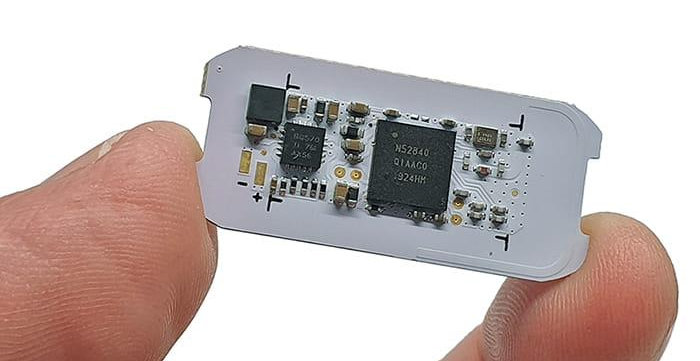
 5G-yhteyden rakentamiseen ei välttämättä tarvita matkapuhelinoperaattoria, SIM-kortteja eikä lisensoitua radiotaajuutta. DECT NR+ tuo 5G-standardin ominaisuuksia paikallisiin IoT-verkkoihin, joissa tarvitaan pitkää kantamaa, pientä viivettä ja luotettavaa tiedonsiirtoa. Uusi tekniikka yhdistää itsestään järjestäytyvän mesh-verkon, energiatehokkuuden ja nopean tiedonsiirron tavalla, joka haastaa monet nykyiset langattomat ratkaisut.