Yritykset nojaavat yhä enemmän verkkoselaimiin päivittäisessä työssään, mutta samalla altistuvat vakaville tietoturvauhille. NordLayerin kyberturva-asiantuntijan mukaan perinteiset selaimet muodostavat tietoturvan sokean pisteen, jota on vaikea valvoa ja suojata – erityisesti pienemmissä organisaatioissa, sanoo NordLayerin asiantuntija Edvinas Buinovskis.
Nykyään jopa 80 prosenttia työtehtävistä voidaan hoitaa selaimen kautta. Tämä on lisännyt työn tehokkuutta ja yhteistyömahdollisuuksia, mutta samalla tuonut mukanaan uusia riskejä. Verkkoselaimet eivät ole lähtökohtaisesti suunniteltu yritysturvallisuutta silmällä pitäen, vaan ne on rakennettu käyttäjäystävällisiksi – ja juuri tämä tekee niistä alttiita sekä ulkoisille hyökkäyksille että sisäisille väärinkäytöksille.
Edvinas Buinovskis muistuttaa, että perinteisten selainten rajoittunut näkyvyys tekee niistä houkuttelevan väylän tietovuodoille. Työntekijä voi esimerkiksi siirtää luottamuksellista tietoa yrityksen ulkopuolelle lähettämällä sen henkilökohtaisella sähköpostilla tai lataamalla sen pilvipalveluun – eikä turvallisuustiimi välttämättä koskaan saa tietää asiasta.
Toinen kasvava uhka liittyy selaimeen asennettaviin laajennuksiin. Monet työntekijät asentavat laajennuksia, jotka helpottavat heidän työskentelyään, mutta osa näistä voi olla haitallisia. Tällaiset laajennukset voivat kerätä arkaluonteista tietoa, muuttaa selaimen toimintaa tai toimia takaovina haittaohjelmille. Koska perinteiset selaimet eivät tarjoa tehokkaita keinoja valvoa tai rajoittaa laajennusten asentamista, yrityksille jää vain vähän suojaa tätä riskiä vastaan.
Lisäksi yhä useampi työntekijä käyttää työssään luvattomia verkkopohjaisia sovelluksia eli niin sanottua varjotietotekniikkaa. Nämä sovellukset voivat olla epäluotettavia tai sisältää tietoturva-aukkoja, mutta koska niiden käyttö ei välttämättä näy organisaation tietoturvavalvonnassa, niiden aiheuttamat riskit jäävät helposti piiloon.
Lopuksi on huomioitava myös tahalliset sisäiset uhkat. Jos työntekijä toimii vilpillisesti, perinteisen selaimen rajoitettu käyttäjäanalytiikka ja valvonta tekevät hänen toiminnastaan vaikeasti havaittavaa. Tämä voi johtaa siihen, että esimerkiksi kilpailijalle vuotaa liiketoiminnan kannalta arkaluonteista tietoa – eikä siitä jää mitään jälkeä järjestelmiin.
- Yritysten tulisi joko panostaa kattavaan kyberturvastrategiaan tai ottaa käyttöön erityisesti yrityskäyttöön suunniteltuja selaimia, joissa on sisäänrakennetut valvonta- ja turvallisuusominaisuudet, sanoo Buinovskis. Hänen mukaansa myös työntekijöiden tietoturvakoulutus on keskeinen osa suojausta, sillä inhimilliset virheet ovat edelleen yleisin syy tietomurtoihin.
NordLayer, joka kuuluu NordVPN:n emoyhtiöön Nord Securityyn, tarjoaa yrityksille juuri tällaisia selain- ja verkkopohjaisia turvallisuusratkaisuja, joilla voidaan kaventaa näkyvyyden aukkoja ja torjua nykyaikaisia uhkia.
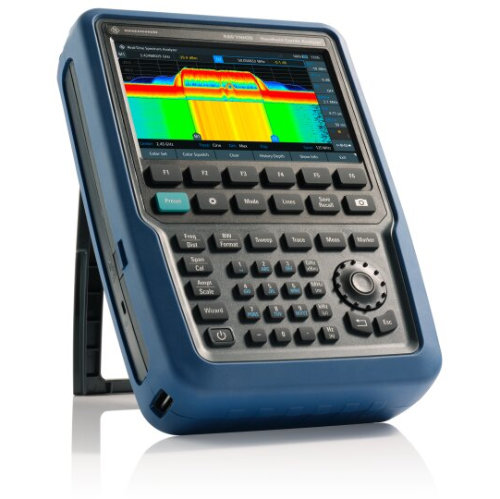 Saksalainen Rohde & Schwarz on esitellyt Münchenin Electronica-messuilla uuden FNH-käsianalysaattorin, joka yhdistää spektrianalyysin, reaaliaikaisen spektrianalyysin, vektoriverkkoanalyysin ja tehomittaukset samaan laitteeseen. Uutuuden merkittävin tekninen ominaisuus on jopa 125 megahertsin reaaliaikainen analyysikaista, joka on valmistajan mukaan luokkansa levein.
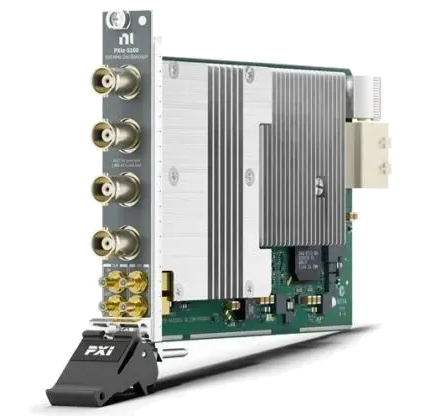 Emerson laajentaa NI PXI-mittalaitevalikoimaa uusilla, aiempaa edullisemmilla moduuleilla. Samalla yhä useammat mittausjärjestelmät pääsevät hyödyntämään Nigel-tekoälyavustajaa, joka nopeuttaa automatisoitujen testien kehittämistä ja vianetsintää.

 5G-yhteyden rakentamiseen ei välttämättä tarvita matkapuhelinoperaattoria, SIM-kortteja eikä lisensoitua radiotaajuutta. DECT NR+ tuo 5G-standardin ominaisuuksia paikallisiin IoT-verkkoihin, joissa tarvitaan pitkää kantamaa, pientä viivettä ja luotettavaa tiedonsiirtoa. Uusi tekniikka yhdistää itsestään järjestäytyvän mesh-verkon, energiatehokkuuden ja nopean tiedonsiirron tavalla, joka haastaa monet nykyiset langattomat ratkaisut.