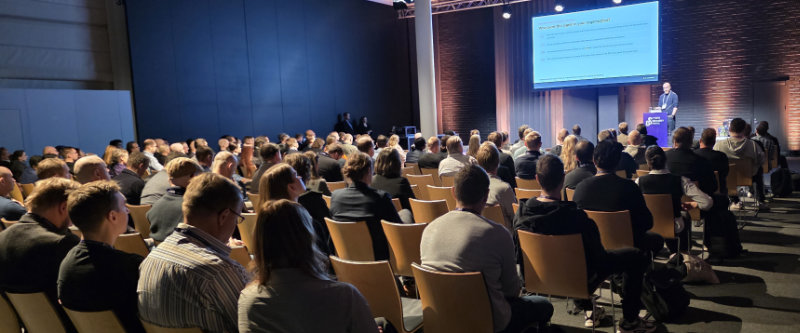
Tietoturvakeskusten eli SOC-yksiköiden työ on suuren muutoksen edessä. Kun kyberhyökkäykset nopeutuvat ja tekoälyagentit alkavat toimia itsenäisesti, puolustajien on automatisoitava yhä suurempi osa työstään. Ihmisen tehtävä siirtyy yksittäisiin hälytyksiin reagoimisesta uhkien analysointiin, riskien arviointiin ja puolustuksen ohjaamiseen. Tämä oli yksi Helsingissä järjestetyn Cyber Security Nordic -tapahtuman keskeisistä viesteistä.
Perinteisesti tietoturvakeskuksen työ on perustunut järjestelmien tuottamien hälytysten tutkimiseen ja havaittuihin uhkiin reagoimiseen. Malli joutuu kuitenkin koetukselle, kun hyökkääjät käyttävät tekoälyä hyökkäysten automatisointiin ja niiden toteuttamiseen entistä suuremmassa mittakaavassa.
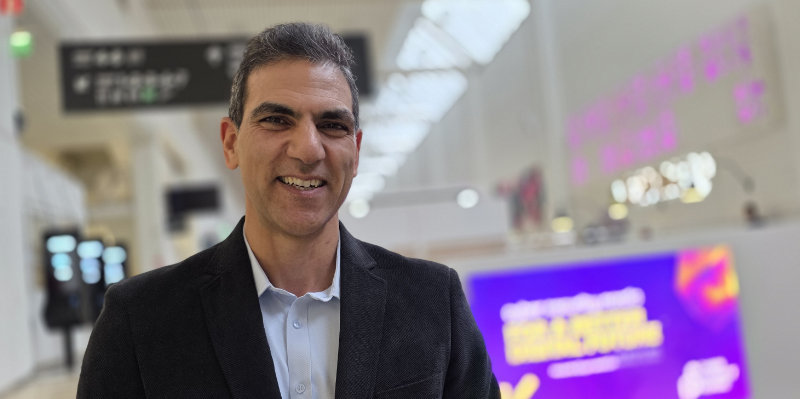
Fortinetin tietoturvatutkija Hossein Jazi korosti, että kyberrikollisuudesta on tullut teollinen ekosysteemi. Rikollisten ei enää tarvitse rakentaa hyökkäyksiään itse, vaan tarvittavat työkalut, varastetut tunnukset ja jopa pääsy yritysten verkkoihin voidaan ostaa palveluna.
Tekoäly kiihdyttää kehitystä. Jazin mukaan nykyisin nähdään ennen kaikkea generatiivisen tekoälyn avustamia hyökkäyksiä, mutta seuraava vaihe ovat täysin autonomiset hyökkäykset, joissa tekoälyagentti toteuttaa hyökkäysketjun ilman ihmisen jatkuvaa ohjausta.
– Puolustajien on pystyttävä toimimaan samalla nopeudella ja samassa mittakaavassa. Kun käsiteltävänä on biljoonia tietohavaintoja, niitä ei voida analysoida käsin, Jazi painotti ETN haastattelussa.
Tämä muuttaa myös tietoturva-asiantuntijan roolia. Sen sijaan, että asiantuntija selvittää jokaisen hälytyksen ja käynnistää torjuntatoimet erikseen, automaatio voi hoitaa suuren osan rutiinitehtävistä. Ihmisen vastuulle jäävät monimutkaisten uhkien ymmärtäminen, riskien arviointi ja automaattisten järjestelmien toiminnan valvonta.
Kaikkia haavoittuvuuksia ei kannata korjata
Tenablen Gavin Millard nosti esiin toisen ongelman. Tietoturvajärjestelmät tunnistavat valtavasti haavoittuvuuksia, mutta vain pieni osa niistä on todellisuudessa hyödynnettävissä.
Millardin esittämien lukujen mukaan vain 1,3 prosenttia haavoittuvuuksista on hyödynnettävissä, vaikka CVSS-vakavuusluokitus määrittelee 56 prosenttia vakaviksi tai kriittisiksi.
Tämä tarkoittaa, ettei haavoittuvuuksien korjaamista kannata ohjata pelkästään niiden vakavuuspisteiden perusteella. Olennaista on tunnistaa, mitkä haavoittuvuudet muodostavat todellisen riskin ja mitkä voidaan jättää odottamaan.
Millard tiivisti automaation mahdollisuudet yksinkertaiseen periaatteeseen. Jos korjaustoimenpide voidaan automatisoida, hän antaisi tekoälyagentin hoitaa sen.
Myös Jazi korosti, että perinteinen haavoittuvuuksien hallinta ei enää riitä. Hyökkääjät voivat hyödyntää uusia haavoittuvuuksia niin nopeasti, ettei puolustajilla ole enää viikkoa aikaa asentaa korjauksia.
Myös puolustavia agentteja pitää valvoa
Automaatio tuo kuitenkin mukanaan uuden ongelman. Kun tekoälyagentit saavat oikeuden tehdä muutoksia järjestelmiin, niiden käyttöoikeuksista tulee kriittinen osa tietoturvaa.
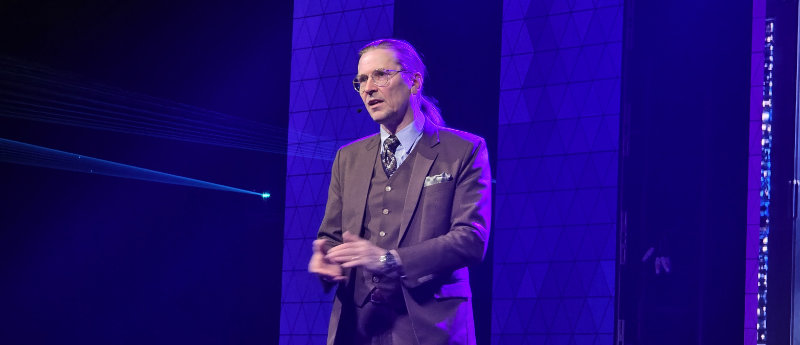
SSH Communications Securityn Rami Raulas nosti esityksessään esiin koneellisten identiteettien kasvavan merkityksen. Tekoälyagentit tarvitsevat pääsyn erilaisiin järjestelmiin ja tietoihin, mutta niiden oikeuksia ei voida hallita samalla tavalla kuin perinteisten käyttäjien.
Raulasin mukaan pelkkä yhteyden valtuuttaminen ei enää riitä. Myös agentin suorittama yksittäinen operaatio pitää pystyä valtuuttamaan.
Jos agentti esimerkiksi hoitaa yrityksen laitehankintoja, sillä ei pidä olla pääsyä henkilöstöhallinnon tietoihin vain siksi, että se toimii yrityksen sisäisessä järjestelmässä.
Sama ongelma näkyy hyökkääjien toiminnassa. Jazin mukaan rikolliset ovat alkaneet varastaa myös koneellisia identiteettejä, API-avaimia ja tekoälyagenttien tunnuksia. Niiden avulla hyökkääjä voi päästä järjestelmiin ilman varsinaista murtautumista.
SOC muuttuu valvomosta analyysikeskukseksi
Esityksistä piirtyi kuva tietoturvakeskuksesta, jossa yhä suurempi osa havainnoinnista, uhkien tunnistamisesta ja torjuntatoimista tapahtuu automaattisesti.
Tämä ei poista ihmisen tarvetta, mutta muuttaa työn luonnetta. SOC-asiantuntijan tärkeimmäksi tehtäväksi nousee kokonaiskuvan muodostaminen: mitä organisaatioon kohdistuu, mitkä riskit ovat olennaisia ja toimivatko automaattiset puolustusjärjestelmät oikein.
Samalla puolustuksen on pysyttävä hyökkääjien vauhdissa. Jos tekoälyagentti pystyy toteuttamaan hyökkäyksen koneellisella nopeudella, ihmisen hyväksyntää ei voida odottaa jokaisen torjuntatoimen kohdalla.
Tulevaisuuden tietoturvakeskus ei siten ole enää pelkkä hälytyksiin reagoiva valvomo. Siitä on tulossa analyysi- ja ohjauskeskus, jossa ihmiset vastaavat puolustuksen tavoitteista ja tekoälyagentit yhä suuremmasta osasta käytännön toteutusta.
 5G-yhteyden rakentamiseen ei välttämättä tarvita matkapuhelinoperaattoria, SIM-kortteja eikä lisensoitua radiotaajuutta. DECT NR+ tuo 5G-standardin ominaisuuksia paikallisiin IoT-verkkoihin, joissa tarvitaan pitkää kantamaa, pientä viivettä ja luotettavaa tiedonsiirtoa. Uusi tekniikka yhdistää itsestään järjestäytyvän mesh-verkon, energiatehokkuuden ja nopean tiedonsiirron tavalla, joka haastaa monet nykyiset langattomat ratkaisut.