 Tekoälymallia voidaan manipuloida muuttamalla sen käyttämää dataa tai ohjelmakoodia. Erityisen hankalaksi ongelma muodostuu verkon reunalla, jossa tekoälyä suoritetaan yhä useammin itsenäisissä laitteissa. Winbondin Secure Flash -muistit tuovat suojauksen suoraan laitteistoon ja auttavat varmistamaan, ettei järjestelmä käynnistä luvattomasti muutettua koodia tai käytä manipuloitua dataa.
Tekoälysovellusten nopea yleistyminen on parantanut tehokkuutta ja tarkkuutta monilla teollisuuden aloilla. Tekoälyä käytetään jo asiakaspalvelussa, luovissa sovelluksissa ja turvallisuusjärjestelmissä. Samalla sen yleistyminen kasvattaa kyberhyökkäysten mahdollisuuksia.
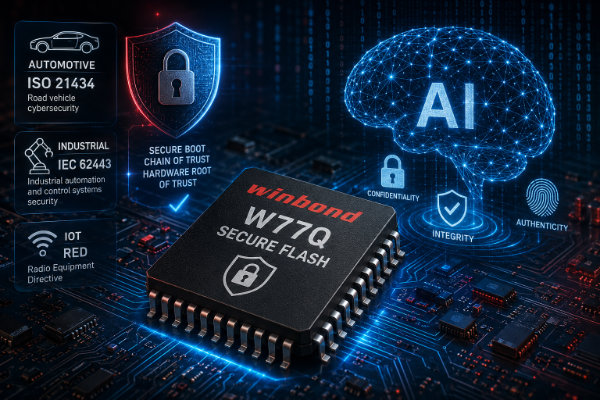
Hyökkääjät voivat pyrkiä myrkyttämään tekoälyn opetusdataa, manipuloimaan luokittelumalleja, lisäämään järjestelmiin takaportteja tai selvittämään tekoälymallien rakennetta käänteisen suunnittelun avulla. Näillä menetelmillä voidaan vaikuttaa tekoälyn tekemiin päätöksiin tai vaarantaa koko järjestelmän toiminta.
Yksi tapa torjua tällaisia uhkia on suojata ohjelmakoodi ja data jo muistipiirin tasolla. Secure Flash -tekniikka yhdistää flash-muistiin pääsynhallinnan ja tietojen todentamisen mekanismeja, joilla voidaan estää luvattomia muutoksia ja varmistaa tallennetun sisällön eheys ja aitous.
Winbondin Secure Flash -muistit on suunniteltu tähän tarkoitukseen. Niiden avulla voidaan rakentaa laitteistopohjainen suojaus, joka tukee tekoälysovellusten tietoturvaa osana laajempaa järjestelmäarkkitehtuuria.
Vain valtuutettu toimija saa muuttaa muistia
Secure Flash -muistien keskeinen ominaisuus on sisäänrakennettu pääsynhallinta, joka estää ohjelmakoodin ja datan luvattoman muuttamisen. Tavoitteena on varmistaa, että järjestelmä käynnistyy aina tunnetusta ja luotettavasta tilasta.
Winbondin Secure Flash -muistit sallivat tietojen muuttamisen vain valtuutetuille toimijoille. Valtuutus voidaan toteuttaa joko symmetriseen tai epäsymmetriseen salausavaimeen perustuvalla menetelmällä.
Symmetrisessä menetelmässä sama salainen avain on sekä valtuutetun osapuolen että flash-muistin sisäisen logiikan käytössä. Epäsymmetrisessä menetelmässä julkinen avain tallennetaan flash-muistiin, kun taas yksityinen avain on vain valtuutetun osapuolen hallussa.
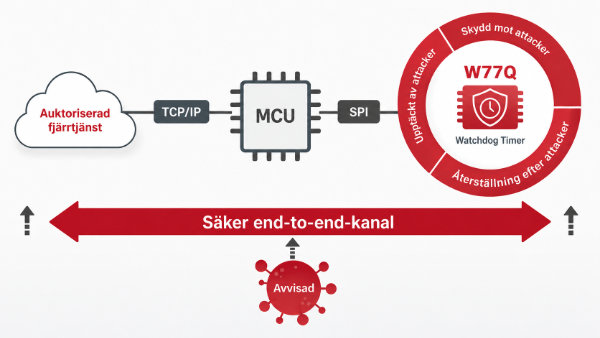
Winbondin W77Q Secure Flash -muisti suojaa mikro-ohjaimen tallentamaa koodia ja dataa. Suojattu tiedonsiirtoyhteys mahdollistaa valtuutetut etätoiminnot, ja muistipiirin suojausmekanismit auttavat torjumaan hyökkäyksiä, havaitsemaan luvattomia muutoksia ja palauttamaan järjestelmän turvalliseen tilaan.
Pääsynhallinnan lisäksi Secure Flash -muistit voivat todentaa tallennetun ohjelmakoodin ja datan ennen niiden käyttöä. Jos todentaminen epäonnistuu, muistipiiri voi ohjata järjestelmän turvalliseen palautumistilaan.
Tämä auttaa estämään luvattoman ohjelmakoodin suorittamista ja vähentää esimerkiksi takaporttien lisäämiseen sekä tekoälyn luokittelutoimintojen manipulointiin tähtäävien hyökkäysten riskiä.
Luottamusketju alkaa käynnistyksestä
Pelkkä suojattu muistipiiri ei kuitenkaan riitä takaamaan tekoälysovelluksen tietoturvaa. Secure Flash on osa laajempaa suojausratkaisua, jonka toimivuus riippuu myös ohjelmistosta, järjestelmän suunnittelusta ja koko elinkaaren aikaisesta tietoturvan hallinnasta.
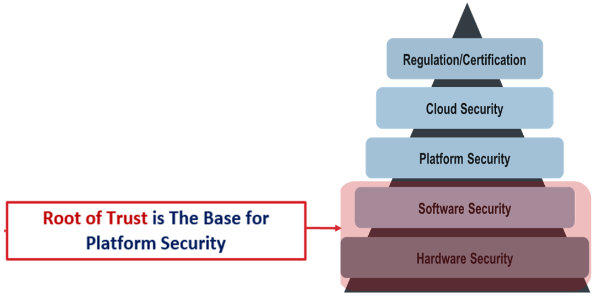
Kuva: Laitteistopohjainen Root of Trust muodostaa perustan järjestelmän tietoturvalle. Sen päälle rakentuvat ohjelmisto- ja alustatason suojaus sekä pilvipalvelujen tietoturva. Kokonaisuutta täydentävät sääntely ja sertifiointi.
Winbondin W77Q Secure Flash -muistit tukevat laitteistopohjaista luottamusankkuria eli Root of Trust -mekanismia (RoT). Se muodostaa perustan turvalliselle käynnistykselle.
Kun järjestelmään kytketään virta, W77Q mahdollistaa ensimmäisen käynnistyskoodin todentamisen. Tästä alkaa luottamusketju (Chain of Trust), joka ulottuu käynnistysprosessin seuraaviin vaiheisiin, käyttöjärjestelmään ja lopulta sovelluskoodiin.
Jokainen vaihe todennetaan ennen sen suorittamista. Näin voidaan varmistaa, että järjestelmä käynnistää vain hyväksyttyä ohjelmakoodia ja toimii suunnitellulla tavalla.
Kun tällainen kerroksittainen todentaminen sisällytetään järjestelmäarkkitehtuuriin, luvattoman koodin suorittaminen vaikeutuu merkittävästi.
Verkon reunalla datan eheys korostuu
Secure Flash -tekniikasta on erityistä hyötyä reunatekoälyn eli Edge AI sovelluksissa, joissa tekoälyä suoritetaan paikallisesti esimerkiksi teollisuuden laitteissa.
Näissä järjestelmissä datan eheys on keskeinen tietoturvavaatimus. Jos hyökkääjä onnistuu muuttamaan tekoälyn käyttämää dataa tai mallia, laitteen toiminta voi poiketa suunnitellusta.
Erityisesti laitteissa, joissa tekoälymallia koulutetaan tai päivitetään paikallisesti, opetusdatan suojaaminen luvattomilta muutoksilta on tärkeää. Myös valmiiksi koulutettujen mallien ja niiden käyttämien tietojen eheys on varmistettava.
Winbondin W77Q tarjoaa suojausmekanismeja tietojen luvattoman muuttamisen estämiseen ja tukee tallennetun datan kryptografista todentamista. Näin voidaan havaita muutoksia, jotka voisivat vaarantaa järjestelmän luotettavan toiminnan.
Secure Flash auttaa siten suojaamaan reunatekoälyn ohjelmakoodia ja dataa koko laitteen elinkaaren ajan. Suojaus on kuitenkin toteutettava yhdessä järjestelmän muiden tietoturvamekanismien kanssa.
Tietoturvavaatimukset kiristyvät eri toimialoilla
Tekoälysovellusten suojaamisessa on otettava huomioon myös eri toimialojen tietoturvastandardit ja sääntelyvaatimukset. Ne määrittelevät, millaisia suojausmenetelmiä tuotteilta ja järjestelmiltä edellytetään.
Vaikka tekoälyjärjestelmille ei artikkelin alkuperäisen kirjoitusajankohdan mukaan ollut vielä käytettävissä vastaavia yleisiä sertifiointimenettelyjä, niiden tietoturvaa voidaan arvioida sovellusalueen mukaisten standardien ja vaatimusten perusteella.
Ajoneuvot (ISO/SAE 21434): Standardi käsittelee tieliikenteen ajoneuvojen kyberturvallisuutta. Se määrittelee puitteet ajoneuvojen sähköisten ja elektronisten järjestelmien tietoturvariskien hallinnalle sekä turvalliselle ohjelmistokehitykselle, päivityksille ja tietojen suojaamiselle.
Teollisuus (IEC 62443): Standardisarja koskee teollisuusautomaatio- ja ohjausjärjestelmien kyberturvallisuutta. Se kattaa muun muassa riskien arvioinnin, järjestelmäsuunnittelun ja jatkuvan tietoturvan hallinnan. Tavoitteena on suojata teollisuuden prosesseja kyberuhilta koko järjestelmän elinkaaren ajan.
IoT (radiolaitedirektiivi RED): Langattomasti verkkoon kytkeytyvät IoT-laitteet ovat alttiita kyberhyökkäyksille. EU radiolaitedirektiivi RED asettaa radiolaitteille turvallisuusvaatimuksia, joilla pyritään ehkäisemään verkkoihin kohdistuvia häiriöitä, suojaamaan henkilötietoja ja yksityisyyttä sekä torjumaan petoksia. Direktiivin 3 artiklan 3 kohdan d–f alakohdissa määriteltyjä kyberturvallisuusvaatimuksia on sovellettu tiettyihin radiolaiteryhmiin 1. elokuuta 2025 lähtien.
Standardien ja sääntelyvaatimusten noudattaminen auttaa valmistajia kehittämään tuotteita, joiden tietoturva vastaa käyttökohteen vaatimuksia. Varsinainen vaatimustenmukaisuuden osoittaminen ja mahdollinen sertifiointi riippuvat kuitenkin sovellettavasta standardista ja tuoteryhmästä.
Secure Flash -tekniikka voi tukea näiden vaatimusten täyttämistä tarjoamalla laitteistopohjaisia mekanismeja ohjelmakoodin ja datan suojaamiseen.
Tietoturva on rakennettava osaksi laitteistoa
Tekoälyn yleistyessä myös sen tietoturvasta tulee yhä tärkeämpi osa laitteiden suunnittelua. Opetusdatan myrkyttäminen, ohjelmakoodin manipulointi, takaporttihyökkäykset ja tekoälymallien käänteinen suunnittelu muodostavat uhkia, joita ei voida torjua pelkillä ohjelmistotason ratkaisuilla.
Winbondin Secure Flash -muistit tarjoavat tähän laitteistopohjaisen suojauskerroksen. Pääsynhallinta, kryptografinen todentaminen ja turvallisen käynnistyksen tukeminen auttavat varmistamaan, että järjestelmä käyttää hyväksyttyä ohjelmakoodia ja luotettavaa dataa.
Secure Flash ei yksin ratkaise tekoälysovellusten tietoturvaongelmia. Yhdistettynä turvalliseen järjestelmäarkkitehtuuriin, asianmukaisiin ohjelmistoratkaisuihin ja koko elinkaaren aikaiseen tietoturvan hallintaan se muodostaa kuitenkin tärkeän osan tekoälyjärjestelmien suojausta.
 Infineon on esitellyt uuden virta-anturin, joka soveltuu jopa satojen ampeerien virtojen mittaamiseen pienikokoisissa elektroniikkalaitteissa. XENSIV TLI5572 hyödyntää magneettista TMR-tekniikkaa, jonka ansiosta perinteinen shunttivastus ja siihen liittyvä vahvistinpiiri voidaan jättää pois. Ratkaisu on suunnattu erityisesti robotiikkaan, akkukäyttöisiin työkaluihin ja droneihin.