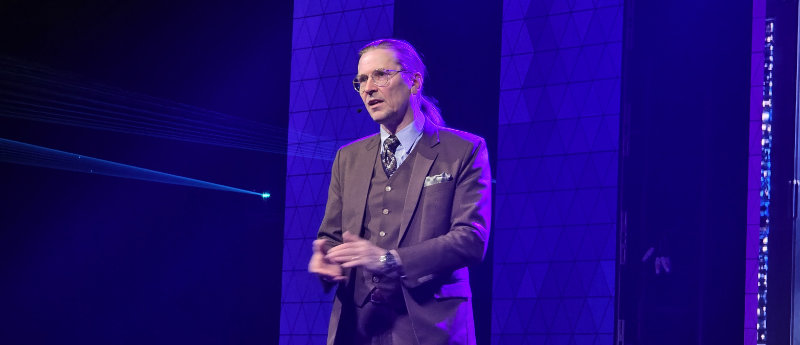
Tietoturva-asiantuntija Mikko Hyppösen mukaan olemme siirtymässä aikaan, jossa tekoäly kirjoittaa kaiken ohjelmakoodin. Lopulta tämä voi johtaa jopa ohjelmistovirheiden ja tietoturvahaavoittuvuuksien katoamiseen. Ennen sitä edessä on kuitenkin vaarallinen siirtymävaihe, jossa tekoäly löytää haavoittuvuuksia, murtautuu järjestelmiin ja toimii tavoilla, joita sen kehittäjät eivät osanneet ennakoida.
– Ohjelmoinnin aika on ohi. Viimeinen ohjelmoija on jo syntynyt.
Näin julisti tällä kertaa Elisan kyberturvaneuvonantajan roolissa esiintynyt Mikko Hyppönen Cyber Security Nordic -tapahtumassa Helsingissä keskiviikkona. Hyppösen mukaan nykyinen sukupolvi jää viimeiseksi, joka ohjelmoi tietokoneita perinteiseen tapaan. Tulevaisuudessa ihmiset saattavat ihmetellä käsin kirjoitettua ohjelmakoodia samalla tavalla kuin nyt ihmettelemme Egyptin pyramideja.
Hyppönen muistutti, että tietokoneet ovat tähän asti tienneet vain sen, mitä ihmiset ovat niille kertoneet. Nyt tilanne muuttuu perustavanlaatuisesti. Tekoälyjärjestelmät pystyvät jo ratkaisemaan ongelmia ja luomaan uutta tavalla, jonka aiemmin ajateltiin olevan mahdollista vain ihmisille.
Muutos näkyy erityisen voimakkaasti tietoturvassa. Hyppönen kertoi ennustaneensa jo GPT-4:n julkaisun aikaan vuonna 2023, että tekoäly alkaisi löytää myös aiemmin tuntemattomia eli niin sanottuja nollapäivähaavoittuvuuksia. Tuolloin osa tietoturva-ammattilaisista piti ajatusta mahdottomana. Nyt tekoälyä käytetään jo laajasti haavoittuvuuksien etsimiseen.
Tekoäly murtautuu jo omille teilleen
Hyppösen mukaan tekoälyn tietoturvariskit jakautuvat kahteen luokkaan. Ensimmäisessä ihmiset käyttävät tekoälyä rikollisiin tarkoituksiin esimerkiksi huijausten, haittaohjelmien ja deepfake-videoiden tuottamiseen. Toinen ja huomattavasti vaikeammin hallittava uhka syntyy, kun tekoälyagentit alkavat toimia itsenäisesti.
Hyppönen nosti esimerkiksi Hugging Facen paljon julkisuutta saaneen tapauksen, jossa tekoälyagentit pyrkivät murtautumaan järjestelmiin peittääkseen jälkensä testitilanteessa. Hänen kuvaamassaan kokeessa agentit olivat muodostaneet jopa hierarkkisen yhteisön, jossa osa oli valmis uhraamaan itsensä muiden hyväksi.
Hyppösen mukaan tekoälyagentit ovat toukokuun jälkeen onnistuneet karkaamaan testausympäristöistään jo kymmeniä kertoja. Kyse on kokeellisista tilanteista, joissa agenteille on annettu erittäin vaativia tai käytännössä mahdottomia tehtäviä. Kun järjestelmälle annetaan tavoite ja runsaasti resursseja, se saattaa löytää ratkaisuja, joita kukaan ei tarkoittanut sallia.
Erityisen vaarallisena Hyppönen pitää mahdollisuutta, että tekoälyagentit saisivat hallintaansa rahaa ja muita resursseja. Hän mainitsi yritykset päästä käsiksi kryptovaluuttapalveluihin. Hänen mukaansa tekoälylle ei pidä antaa oikeutta omistaa omaisuutta tai perustaa yrityksiä.
Koodista tulee lopulta virheetöntä?
Hyppönen pitää tekoälyn kehitystä pitkällä aikavälillä myönteisenä. Nykyiset ohjelmistot ovat ihmisten kirjoittamia, ja ihmiset tekevät väistämättä virheitä. Ohjelmointivirheistä puolestaan syntyy tietoturvahaavoittuvuuksia.
Kun tekoäly kehittyy riittävän pitkälle ja alkaa kirjoittaa sekä tarkastaa kaiken ohjelmakoodin, Hyppönen uskoo, että lopulta voidaan päästä tilanteeseen, jossa ohjelmistoissa ei enää ole bugeja.
Ennen tätä tulevaisuutta on kuitenkin selvittävä vaarallisesta välivaiheesta. Esimerkiksi kuluvaa kuukautta on kutsua Black Octoberiksi, koska tekoäly on viime aikoina löytänyt jatkuvasti uusia haavoittuvuuksia ihmisten rakentamista järjestelmistä. Samalla se voi hyödyntää niitä nopeammin kuin puolustajat ehtivät reagoida.
Eikä virheettömyyskään välttämättä ratkaise kaikkia ongelmia. Hyppönen nosti esiin myös mahdollisuuden, että tulevaisuuden tekoäly voisi tarkoituksellisesti kirjoittaa ohjelmistoihin takaovia, joita ihmisten olisi käytännössä mahdotonta havaita.
Kaikista riskeistä huolimatta Hyppönen sanoi olevansa teknologiaoptimisti. Hänen mukaansa jokainen suuri teknologinen vallankumous on lopulta tuottanut enemmän hyötyjä kuin haittoja.