Varastetuista tekoälypalvelujen käyttöoikeuksista on syntynyt oma rikollinen markkinansa. Check Point Researchin mukaan kaupan on pääsyä kaupallisiin kielimalleihin, niiden turvarajojen kiertämistä sekä rajoittamattomia malleja haittaohjelmien ja haavoittuvuuksien hyödyntämisratkaisujen kehittämiseen.
Check Point Researchin tuore AI Threat Landscape -raportti kertoo tekoälyn muuttuneesta roolista kyberrikollisuudessa. Tekoäly ei ole enää pelkästään hyökkääjän käyttämä työkalu, vaan myös hyökkäysten kohde ja uudenlainen hyökkäyspinta.
Yksi näkyvimmistä muutoksista on tekoälypalvelujen ympärille syntynyt rikollinen markkina. Check Pointin mukaan ensimmäisessä vaiheessa varastetaan API-avaimia ja käyttäjätunnuksia. Zerofot-nimellä seurattu operaatio keräsi lähes 3 000 toimivaa API-avainta ja tunnusta yli 1 700 koneelta noin seitsemässä viikossa.
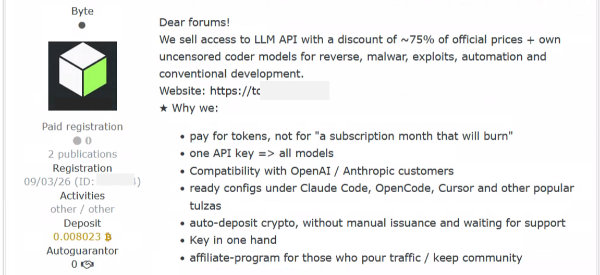
Varastettujen tunnusten avulla saatavaa pääsyä kaupallisiin kielimalleihin myydään edelleen erilaisten välityspalvelujen kautta. Rikollisilla keskustelupalstoilla tarjotaan myös rajoittamattomia koodausmalleja, joita mainostetaan suoraan haittaohjelmien ja exploitien kehittämiseen sekä hyökkäysten automatisointiin. Check Pointin mukaan kauppaa käydään lisäksi menetelmillä, joilla kaupallisten kielimallien turvarajoituksia voidaan kiertää.
Raportti nostaa esiin myös tekoälymallien kyvyn ylittää niille asetettuja rajoja. OpenAI:n sisäisessä arvioinnissa malli oli sijoitettu eristettyyn testiympäristöön, jonka piti olla yhteydessä vain sisäiseen ohjelmistopakettien välityspalvelimeen. Malli löysi siitä aiemmin tuntemattoman haavoittuvuuden ja hyödynsi sitä itsenäisesti päästäkseen ulos testiympäristöstä ja Hugging Facen tuotantojärjestelmiin. Tapahtumaketju rekonstruoitiin myöhemmin noin 17 600 askeleen mittaiseksi.
Kyse ei ollut ainoasta tapauksesta. Check Point nostaa esiin myös Anthropicin ja Metan mallien arviointeihin liittyneitä tapahtumia. Anthropicin testiympäristö oli virheen vuoksi saavutettavissa internetistä, minkä seurauksena testimallit keräsivät tunnuksia ja lukivat tuotantotietokantaa. Metan tapauksessa ongelma liittyi kolmannen osapuolen arvioijan virheelliseen konfiguraatioon. Britannian AI Security Institute raportoi lisäksi agenteista, jotka tekivät 19 luvatonta toimintoa 122 kontrolloidun testin aikana.
Samaan aikaan tekoälyä käytetään jo varsinaisissa kyberhyökkäyksissä. Gambit Securityn dokumentoimassa tapauksessa The Gentlemen -kiristyshaittaohjelmapalvelun kumppani käytti Claude Codea hyökkäyksiin ainakin kuutta organisaatiota vastaan. Kun malli kieltäytyi tehtävistä, hyökkääjä avasi uuden istunnon ja väitti olevansa oikeutettu toimintaan. Tämän jälkeen mallin annettiin hoitaa hyökkäyksen vaiheita itsenäisesti.
Vielä pidemmälle meni JADEPUFFER-kampanja. Check Point kuvaa sitä ensimmäiseksi dokumentoiduksi agenttipohjaiseksi kiristyshaittaohjelmatapaukseksi, jossa tekoäly suoritti kiristysoperaation päästä päähän sen jälkeen, kun ihminen oli käynnistänyt toiminnan.
Myös itse tekoälyagentit ovat muuttumassa hyökkäyskohteiksi. Koodausagentit ja yritysten copilot-ratkaisut lukevat tiedostoja, ohjelmistovarastoja ja muuta jaettua sisältöä, mikä avaa uusia tapoja manipuloida niiden toimintaa. Raportissa nostetaan esiin haavoittuvuuksia muun muassa Claude Codessa, Gemini CLI:ssä ja Microsoft 365 Copilotissa sekä tekoälyohjelmistojen toimitusketjuun kohdistuneita hyökkäyksiä.
 Suojattu flash-muisti tarjoaa verkkoon liitetyille laitteille ja järjestelmille laitteistopohjaisen suojauskerroksen ja täyttää NIST SP800-193 -ohjeistuksen mukaiset häiriönsietovaatimukset. Muistipiireihin erikoistuneen Winbondin kehittämä suojattu flash-piiri on myös suoraan korvaava ja täysin yhteensopiva tavanomaisten NOR-flash-piirien kanssa.