Tietoturvayhtiö Rapid7 on löytänyt teleoperaattoreiden ja verkon reunalaitteiden Linux-järjestelmiin kohdistuvia uusia takaportteja, jotka pyrkivät piilottamaan toimintansa tavallisen verkkoliikenteen sekaan. AVERAT-haittaohjelma naamioi komentoliikenteensä sähköpostiliikenteeksi.
Rapid7in mukaan AVERAT käyttää TCP-porttia 25 eli SMTP-sähköpostiliikenteen vakiintunutta porttia. Haittaohjelma lähettää normaalilta näyttävän EHLO-komennon ja pyytää STARTTLS-yhteyttä ennen oman salatun yhteytensä käynnistämistä.
Erityisen tehokasta naamioituminen on sähköpostin tietoturvayhdyskäytävissä. Koska niiden normaali tehtävä on välittää sähköpostia, AVERATin yhteydet voivat liikennevirtoja tarkasteltaessa näyttää tavalliselta sähköpostiliikenteeltä.
Haittaohjelma ottaa yhteyttä komentopalvelimeen noin 10–12 minuutin välein. Sen avulla hyökkääjä voi siirtää tiedostoja, lopettaa prosesseja, avata jopa kymmenen rinnakkaista komentotulkki-istuntoa sekä käyttää murrettua laitetta välityspalvelimena tai porttiohjaukseen.
Rapid7 löysi AVERATista kuusi versiota Taiwanissa käytetyistä verkkolaitteista. Lisäksi Etelä-Koreassa havaittiin uusia versioita BPFDoor- ja BPF Rekoobe -takaporteista. Nekin pyrkivät sulautumaan kohdejärjestelmään nimeämällä prosessinsa laitteissa normaalisti toimivien ohjelmistojen mukaan.
Hyökkääjät käyttivät komentoliikenteen välittämiseen myös murrettuja kolmansien osapuolten laitteita, kuten Synology-verkkolevyä ja Dahuan videotallenninta. Rapid7in mukaan toimintatapa muistuttaa Kiinaan yhdistettyjä ORB-välitysverkkoja, joissa murrettuja reunalaitteita käytetään hyökkääjien todellisen infrastruktuurin peittämiseen. Tutkijat eivät kuitenkaan ole liittäneet havaittua toimintaa mihinkään nimettyyn hyökkääjäryhmään.
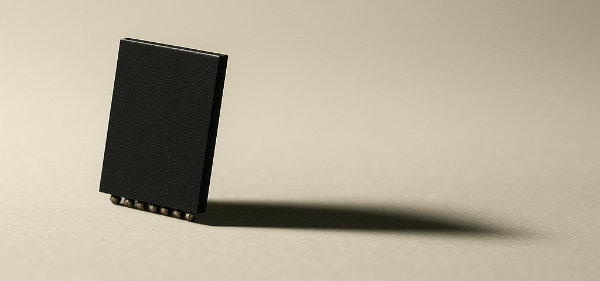
 Satelliittipaikannuksen häirintä voi katkaista paljon muutakin kuin paikkatiedon. VIAVIn uusi µPNT GDO-1000 pitää kriittisten järjestelmien kellot synkronissa jopa 24 tuntia GNSS-signaalin katoamisen jälkeen. Postimerkin kokoisen moduulin ytimessä on SiTimen MEMS-oskillaattori.