Verkkosivuston 404-virheilmoitus on yleensä merkki siitä, ettei haettua sivua löydy. Nyt tietoturvayhtiö Check Pointin tutkijat ovat paljastaneet laajan tietojenkalasteluverkoston, jossa virheilmoituksia käytetään tarkoituksella huijaussivustojen piilottamiseen. Tutkimuksessa löytyi yli 10 000 verkostoon liittyvää verkkotunnusta.
Tavallisesti tietojenkalastelusivusto yrittää jäljitellä esimerkiksi pankin tai viranomaisen verkkopalvelua. Check Pointin löytämässä verkostossa huijaussivusto ei kuitenkaan välttämättä näy lainkaan, jos käyttäjä tai tietoturvatutkija avaa pelkän verkkotunnuksen. Sen sijaan selain näyttää tyhjän sivun tai tavallisen 404 Not Found -virheilmoituksen.
Varsinainen huijaussivu löytyy vasta oikean osoitepolun takaa. Esimerkiksi italialaisille suunnattu sivusto saattoi käyttää /it-hakemistoa ja saksalaisille tarkoitettu /de-hakemistoa. Joissakin tapauksissa sivulle pääsy edellytti lisäksi erillistä istuntotunnistetta tai tarkistusvaihetta.
Menetelmä vaikeuttaa huijaussivustojen löytämistä. Rikolliset voivat jakaa täydellisiä osoitteita sähköpostilla, tekstiviesteillä tai WhatsAppissa, mutta pelkän verkkotunnuksen tarkistaminen ei paljasta mitään epäilyttävää. Sivusto voi näyttää täysin toimimattomalta, vaikka sen taustalla on aktiivinen tietojenkalastelupalvelu.
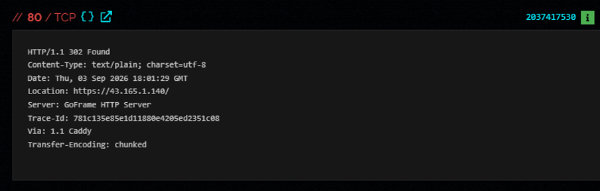
Check Pointin tutkijat onnistuivat jäljittämään infrastruktuuria palvelimien teknisten ominaisuuksien perusteella. GoFrame-verkkopalvelinkehyksen ja Caddy-palvelimen yhdistelmä sekä HTTP-vastausten erityispiirteet muodostivat tunnistettavan sormenjäljen. Sen avulla noin 19 000 alkuperäisestä osumasta rajattiin 322 IP-osoitetta, joihin liittyi tuhansia verkkotunnuksia.
Syyskuussa tehdyssä kartoituksessa tutkijat tunnistivat 10 187 verkostoon liittyvää verkkotunnusta. Niistä 90 prosenttia sijoittui korkeimpaan haitallisuusluokkaan. Myöhemmässä kartoituksessa verkkotunnuksia löytyi 5 785, mikä kertoo infrastruktuurin nopeasta muuttumisesta.
Huijaukset kohdistuivat useisiin maanosiin ja toimialoihin. Euroopassa rikolliset jäljittelivät muun muassa liikennepalveluja, pysäköintimaksuja, veroviranomaisia ja pakettipalveluja. Muualla kohteina olivat erityisesti pankkien asiakkaat, julkiset palvelut ja erilaiset palkitsemisohjelmat. Sama tekninen alusta mahdollisti huijausten mukauttamisen eri kielille ja markkinoille.
Tutkijoiden mukaan yksittäisten haitallisten verkkotunnusten tunnistaminen ei enää riitä, koska osoitteet ja palvelimet vaihtuvat nopeasti. Sen sijaan tietoturvajärjestelmien pitäisi tunnistaa myös palvelimien käyttäytymistä, piilotettuja osoitepolkuja ja huijaussivustojen yhteisiä teknisiä rakenteita.
Check Point ei pystynyt osoittamaan verkoston taustalta yksittäistä rikollisryhmää tai tiettyä huijaustyökalua. Löydökset viittaavat kuitenkin yhteiseen, modulaariseen alustaan, jonka avulla tietojenkalastelukampanjoita voidaan käynnistää nopeasti eri puolilla maailmaa.

 Humanoidirobottien servokäyttöjen on ohjattava nivelten liikkeitä tarkasti ja nopeasti. Samalla niiden mikro-ohjaimilta vaaditaan yhä enemmän tiedonsiirtoa, diagnostiikkaa ja muita järjestelmätason toimintoja. Ratkaisuna on erottaa aikakriittinen moottorinsäätö muista prosessorin tehtävistä ja siirtää se erillisen laitteiston hoidettavaksi.

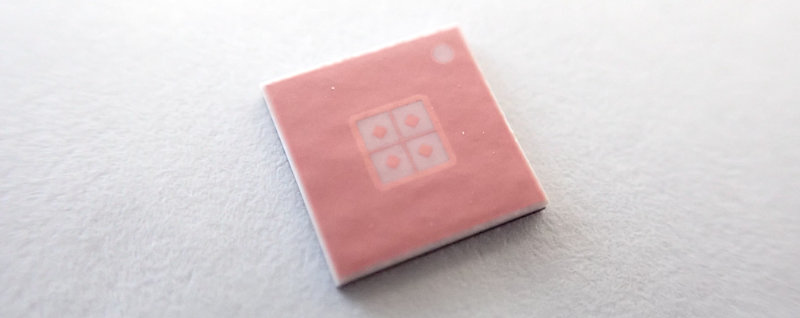
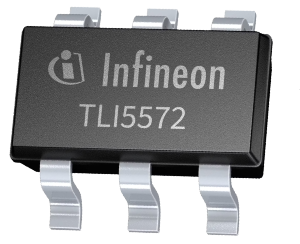 Infineon on esitellyt uuden virta-anturin, joka soveltuu jopa satojen ampeerien virtojen mittaamiseen pienikokoisissa elektroniikkalaitteissa. XENSIV TLI5572 hyödyntää magneettista TMR-tekniikkaa, jonka ansiosta perinteinen shunttivastus ja siihen liittyvä vahvistinpiiri voidaan jättää pois. Ratkaisu on suunnattu erityisesti robotiikkaan, akkukäyttöisiin työkaluihin ja droneihin.