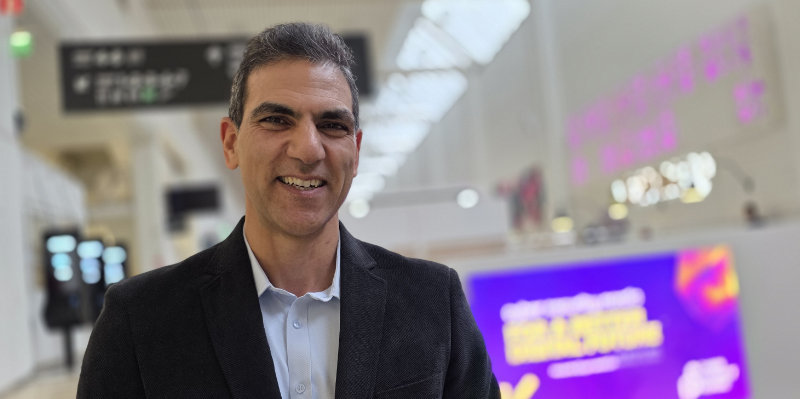
Kyberrikollisuuden painopiste on siirtymässä ohjelmistojen haavoittuvuuksista varastettuihin identiteetteihin. Fortinetin tietoturvatutkija Hossein Jazin mukaan rikolliset eivät enää välttämättä tarvitse teknistä murtautumista yrityksen järjestelmiin. Riittää, että he saavat haltuunsa toimivat käyttäjätunnukset.
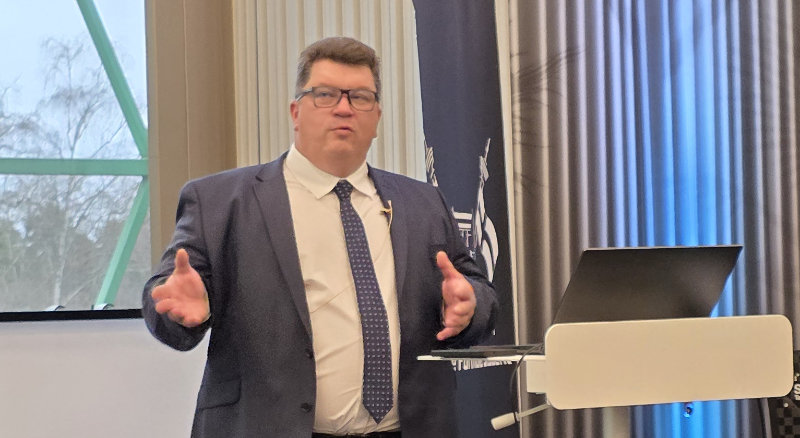
Seuraavaksi rikollisten tähtäimessä ovat tekoälyagenttien identiteetit. Jazi kuvasi kyberrikollisuuden muutosta eilen Helsingissä Cyber Security Nordic -tapahtumassa. ETN:n haastattelussa Jazi arvioi varastettujen tunnusten olevan jo yksi merkittävimmistä organisaatioiden tietoturvauhista. Hänen mukaansa tunnuksia varastavien haittaohjelmien toiminta on kasvanut viime vuosina erittäin nopeasti.
– Varastetuista tunnuksista on tulossa keskeinen osa kyberrikollisuuden taloutta. Niitä myydään eteenpäin rikollisille, jotka käyttävät niitä päästäkseen organisaatioiden järjestelmiin, Jazi selittää.
Kyse ei kuitenkaan ole enää pelkistä käyttäjätunnuksista ja salasanoista. Rikolliset varastavat myös kirjautumisessa käytettäviä tokeneita, API-avaimia ja muita digitaalisia identiteettejä. Erityisen kiinnostavaksi kohteeksi ovat nousemassa niin sanotut koneelliset identiteetit (non-human identities).
– Myös tekoälyagentit ovat koneellisia identiteettejä. Rikolliset voivat varastaa niiden tunnuksia ja API-avaimia. Ongelmaa pahentaa se, että nämä tunnukset voivat olla pitkäikäisiä ja niitä voidaan käyttää pitkään, Jazi varoittaa.
Muutos asettaa yritysten tietoturvalle uudenlaisia vaatimuksia. Perinteinen uhkien tunnistaminen perustuu pitkälti epäilyttävän toiminnan tai haitallisen koodin havaitsemiseen. Varastetuilla tunnuksilla tehty kirjautuminen voi kuitenkin näyttää täysin normaalilta.
– Jos minulla on sinun tunnuksesi, voin kirjautua ympäristöösi eikä järjestelmä välttämättä näe mitään epäilyttävää. Siksi tarvitaan käyttäytymisen analysointia. On tunnistettava esimerkiksi kirjautuminen paikasta tai ympäristöstä, jota käyttäjä ei ole aiemmin käyttänyt.
Jazin mukaan yritykset ovat vähitellen havahtumassa identiteetteihin kohdistuvaan uhkaan, mutta puolustuksen toimintamalleja on muutettava.
Samalla kyberrikollisuudesta on tullut teollinen palveluekosysteemi. Rikollisen ei tarvitse itse kehittää haittaohjelmia tai hankkia pääsyä kohdeorganisaatioon. Erikoistuneet pääsynvälittäjät (initial access brokers) murtautuvat verkkoihin ja myyvät pääsyn muille rikollisille.
– Hyökkääjän ei enää tarvitse rakentaa kaikkea itse. Hän voi ostaa puuttuvat osat palveluna. Jopa hyvin vähäisellä teknisellä osaamisella voidaan toteuttaa laajoja hyökkäyksiä, Jazi sanoo.
Tekoäly kiihdyttää kehitystä entisestään. Jazin mukaan se ei välttämättä tuo kokonaan uusia hyökkäysmenetelmiä, mutta tekee nykyisistä huomattavasti nopeampia ja helpommin skaalattavia. Samalla kielimuurit katoavat. Esimerkiksi suomenkielisiä huijauspuheluita voidaan tuottaa tekoälyn avulla ilman, että rikollinen osaa suomea.
Seuraava vaihe on autonominen kyberhyökkäys, jossa tekoälyagentti toteuttaa hyökkäysketjun ilman ihmisen jatkuvaa ohjausta. Jazin mukaan tällaisesta toiminnasta on jo merkkejä, vaikka laajamittaiset hyökkäykset perustuvat edelleen pääosin ihmisen ohjaamaan tekoälyn käyttöön.
Puolustajien on vastattava kehitykseen samalla teknologialla. Jazin mukaan tietoturvajärjestelmien on kyettävä analysoimaan valtavia tietomääriä ja reagoimaan hyökkäyksiin koneellisella nopeudella.
Tulevaisuudessa vastakkain voivatkin olla hyökkäävä ja puolustava tekoälyagentti. Silloin ratkaisevaa ei ole enää pelkästään se, kuka pääsee järjestelmään sisään, vaan pystytäänkö väärällä identiteetillä toimiva hyökkääjä tunnistamaan ajoissa.
 5G-yhteyden rakentamiseen ei välttämättä tarvita matkapuhelinoperaattoria, SIM-kortteja eikä lisensoitua radiotaajuutta. DECT NR+ tuo 5G-standardin ominaisuuksia paikallisiin IoT-verkkoihin, joissa tarvitaan pitkää kantamaa, pientä viivettä ja luotettavaa tiedonsiirtoa. Uusi tekniikka yhdistää itsestään järjestäytyvän mesh-verkon, energiatehokkuuden ja nopean tiedonsiirron tavalla, joka haastaa monet nykyiset langattomat ratkaisut.