
Jos laittaa Googleen hauksi "puhelin avautuu itsestään", saa yli 209 miljoonaa tuosta. Mutta miksi puhelimet avautuvat itsestään? Asiantuntijoiden mukaan kyse voi olla GhostTouch-hyökkäyksestä, joka voi aiheuttaa käyttäjille ongelmia, sanoo NordVPN:n kyberturvallisuusasiantuntija Adrianus Warmenhoven.
GhostTouch on uusin näytön hakkerointihyökkäys, jonka avulla rikolliset voivat hakkeroida käyttäjän puhelimen etänä. Yksinkertaisesti sanottuna hyökkääjät käyttävät sähkömagneettisia signaaleja simuloidakseen kosketustapahtumia, kuten napautuksia ja pyyhkäisyjä kosketusnäytön kohdistetuissa paikoissa. Tavoitteena on ottaa älypuhelin haltuun, jolloin voisi käyttää sen dataa ja jopa asentaa laitteeseen haittaohjelmia.
Hakkerit hyökkäävät GhostTouch-hyökkäyksellä käyttäjiin kirjastoissa, kahviloissa ja konferenssien auloissa. - Valitettavasti yleisimmät paikat kosketusnäytön hakkerointiin ovat julkiset paikat, kuten kirjastot, kahvilat tai konferenssien aulat, joissa ihmiset laittavat älypuhelimensa kuvapuoli alaspäin pöydälle. Hyökkääjät valmistelevat laitteet pöydän alle etukäteen ja käynnistävät hyökkäyksen etänä. Käyttäjä ei ehkä edes huomaa, että hänen kännykkänsä on hakkeroitu, Warmenhoven sanoo.
Miten näytön hakkerointi sitten toimii? Zhejiangin yliopiston (Kiina) ja Darmstadtin teknisen yliopiston (Saksa) tutkijoiden mukaan hyökkäys käyttää "sähkömagneettista häiriötä (EMI) väärien kosketuspisteiden syöttämiseksi kosketusnäyttöön. Hyökkäys toimii jopa 40 millimetrin etäisyydeltä ja hyödyntää kapasitiivista kosketusnäytön herkkyyttä EMI:lle. Hyökkäyksen on osoitettu toimivan yhdeksässä älypuhelinmallissa, mukaan lukien iPhone SE (2020), Samsung Galaxy S20 FE 5G, Redmi 8 ja Nokia 7.2.
Jos käyttäjän näyttö on hakkeroitu, se alkaa toimia itsestään. Se esimerkiksi alkaa vastata puheluihin käyttäjän puolesta tai avata itsensä. Toinen ilmeinen merkki hakkeroidusta puhelimesta on, kun se alkaa avata satunnaisia URL-osoitteita, kirjautua sisään käyttäjän pankkitilille, avata tiedostoja, toistaa videota tai kirjoittaa hakukenttään ilman käyttäjän syöttöä.
Kosketusnäyttöhyökkäyksiltä voi onneksi suojautua useilla tavoilla. Laitetta ei kannata jättää ilman valvontaa, mikä pienentää jo huomattavasti sen hakkeroinnin mahdollisuuksia. Adrianus Warmenhovenin mukaan laitteisiin kannattaa lisätä ylimääräinen suojakerros. Turvallisten salasanojen lisäksi kannattaa ottaa käyttöön kasvojentunnistus, tai sormenjäljen tai PIN-koodin vaatimus esimerkiksi maksusovelluksissa.
Lisäksi kannattaa pitää puhelimen käyttöjärjestelmä ajan tasalla. Päivitykset tarjoavat tärkeitä suojaustoimintoja, jotka voivat vähentää hyökkäyksen todennäköisyyttä.
Lisätietoja NordVPN
Kuva: AdobeStock
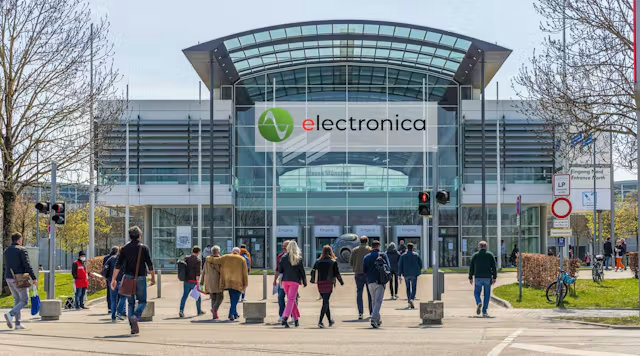
 – Paikannuksen tarkkuudessa, luotettavuudessa ja virrankulutuksessa otetaan nyt merkittäviä edistysaskelia, sanoo u-bloxin toimitusjohtaja Matthias Poppel. Münchenin Electronica-messuilla yhtiö esittelee GNSS-moduulia, joka lupaa alle kahden nanosekunnin ajoitustarkkuuden kriittisen infrastruktuurin tarpeisiin.
 Teollisuuden sulautetut järjestelmät suunnitellaan usein 10–15 vuoden käyttöikää varten. Muistitekniikka ja komponenttien saatavuus muuttuvat kuitenkin huomattavasti nopeammin. Kingstonin Suomen liiketoiminnan kehityspäällikkö Mikko Maanoja korostaa, että muistivalinnat ja komponenttien elinkaaren hallinta on otettava huomioon jo laitteen suunnitteluvaiheessa.
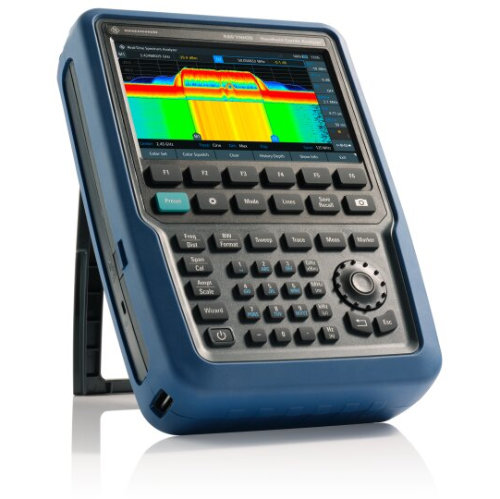 Saksalainen Rohde & Schwarz on esitellyt Münchenin Electronica-messuilla uuden FNH-käsianalysaattorin, joka yhdistää spektrianalyysin, reaaliaikaisen spektrianalyysin, vektoriverkkoanalyysin ja tehomittaukset samaan laitteeseen. Uutuuden merkittävin tekninen ominaisuus on jopa 125 megahertsin reaaliaikainen analyysikaista, joka on valmistajan mukaan luokkansa levein.
 5G-yhteyden rakentamiseen ei välttämättä tarvita matkapuhelinoperaattoria, SIM-kortteja eikä lisensoitua radiotaajuutta. DECT NR+ tuo 5G-standardin ominaisuuksia paikallisiin IoT-verkkoihin, joissa tarvitaan pitkää kantamaa, pientä viivettä ja luotettavaa tiedonsiirtoa. Uusi tekniikka yhdistää itsestään järjestäytyvän mesh-verkon, energiatehokkuuden ja nopean tiedonsiirron tavalla, joka haastaa monet nykyiset langattomat ratkaisut.