
Pohjois-Koreaan liitetty Lazarus-hakkeriryhmä on käyttänyt aiemmin tuntematonta Windows-haavoittuvuutta hyökkäyksissä puolustus- ja ilmailuteollisuutta vastaan. Check Point Researchin löytämä nollapäivä mahdollisti hyökkääjälle käytännössä Windows-koneen täydellisen hallinnan.
Haavoittuvuus on tunnuksella CVE-2026-68820 ja se sijaitsee Windowsin verkkoyhteyksistä vastaavassa AFD.sys-komponentissa. Check Pointin mukaan hyökkääjä pystyi aukon avulla nostamaan jo koneelle päässeen haittaohjelman oikeudet SYSTEM-tasolle ja samalla vaikeuttamaan hyökkäyksen havaitsemista.
Check Point ilmoitti haavoittuvuudesta Microsoftille 28. heinäkuuta. Microsoft vahvisti löydön kolme päivää myöhemmin, antoi sille CVE-tunnuksen 5. elokuuta ja julkaisi korjauksen 11. elokuuta osana Patch Tuesday -tietoturvapäivityksiä.
Lazaruksen Operation Dream Job -kampanjassa hyökkäys alkoi houkuttelevasta työpaikkatarjouksesta. Kohteina olivat erityisesti puolustus-, ilmailu- ja avaruusalan ammattilaiset Euroopassa ja Intiassa. Hyökkääjät esiintyivät rekrytoijina muun muassa LinkedInissä ja viestisovelluksissa ja ohjasivat uhrit lataamaan haitallista sisältöä.
Ansoista tehtiin poikkeuksellisen uskottavia. Hyökkääjät käyttivät esimerkiksi Lockheed Martinin nimissä tehtyjä työpaikkakuvauksia ja rakensivat Enveil-tietoturvayhtiötä jäljitteleviä verkkosivustoja. Check Pointin mukaan osa valesivustoista oli hakukoneoptimoitu niin tehokkaasti, että ne nousivat Googlen hakutulosten kärkeen.
Yhdessä hyökkäysketjussa uhri houkuteltiin asentamaan SecurityPDF-niminen troijalainen PDF-lukija. Se pystyi lataamaan koneen muistiin uuden Troy-takaoven. Troy tukee 17 komentoa, joilla hyökkääjä voi muun muassa käsitellä ja varastaa tiedostoja, suorittaa komentoja sekä injektoida DLL-koodia prosesseihin.
Nollapäivää hyödynsi lisäksi FudModule-rootkit, jonka tarkoituksena oli piilottaa hyökkääjän toiminta tietoturvaohjelmistoilta ja estää tapahtumien kirjaamista. Check Pointin mukaan uusi versio pystyi myös manipuloimaan Windowsin mekanismia, jolla tarkistetaan käynnissä olevan ohjelmiston luotettavuutta.
Kampanjasta on havaittu toimintaa muun muassa Ranskassa, Saksassa, Brasiliassa ja Intiassa. Check Point kehottaa asentamaan Microsoftin elokuun tietoturvapäivityksen mahdollisimman nopeasti.
 – Paikannuksen tarkkuudessa, luotettavuudessa ja virrankulutuksessa otetaan nyt merkittäviä edistysaskelia, sanoo u-bloxin toimitusjohtaja Matthias Poppel. Münchenin Electronica-messuilla yhtiö esittelee GNSS-moduulia, joka lupaa alle kahden nanosekunnin ajoitustarkkuuden kriittisen infrastruktuurin tarpeisiin.
 Teollisuuden sulautetut järjestelmät suunnitellaan usein 10–15 vuoden käyttöikää varten. Muistitekniikka ja komponenttien saatavuus muuttuvat kuitenkin huomattavasti nopeammin. Kingstonin Suomen liiketoiminnan kehityspäällikkö Mikko Maanoja korostaa, että muistivalinnat ja komponenttien elinkaaren hallinta on otettava huomioon jo laitteen suunnitteluvaiheessa.
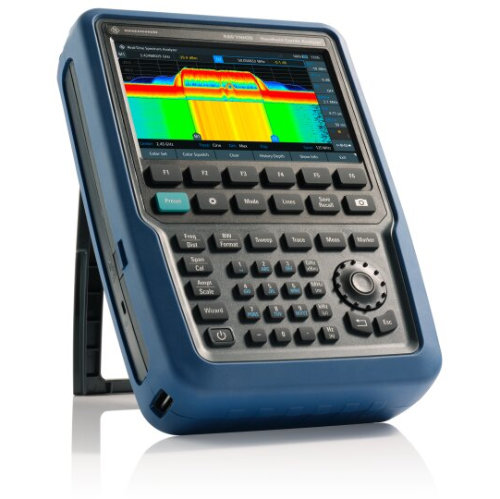 Saksalainen Rohde & Schwarz on esitellyt Münchenin Electronica-messuilla uuden FNH-käsianalysaattorin, joka yhdistää spektrianalyysin, reaaliaikaisen spektrianalyysin, vektoriverkkoanalyysin ja tehomittaukset samaan laitteeseen. Uutuuden merkittävin tekninen ominaisuus on jopa 125 megahertsin reaaliaikainen analyysikaista, joka on valmistajan mukaan luokkansa levein.
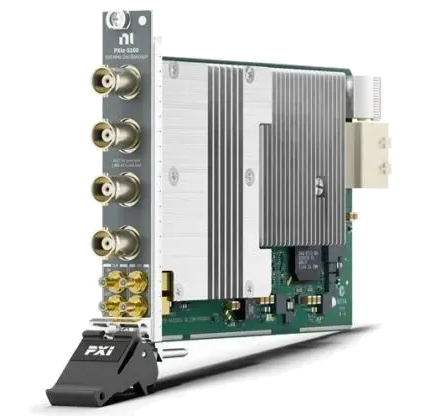 Emerson laajentaa NI PXI-mittalaitevalikoimaa uusilla, aiempaa edullisemmilla moduuleilla. Samalla yhä useammat mittausjärjestelmät pääsevät hyödyntämään Nigel-tekoälyavustajaa, joka nopeuttaa automatisoitujen testien kehittämistä ja vianetsintää.
 5G-yhteyden rakentamiseen ei välttämättä tarvita matkapuhelinoperaattoria, SIM-kortteja eikä lisensoitua radiotaajuutta. DECT NR+ tuo 5G-standardin ominaisuuksia paikallisiin IoT-verkkoihin, joissa tarvitaan pitkää kantamaa, pientä viivettä ja luotettavaa tiedonsiirtoa. Uusi tekniikka yhdistää itsestään järjestäytyvän mesh-verkon, energiatehokkuuden ja nopean tiedonsiirron tavalla, joka haastaa monet nykyiset langattomat ratkaisut.