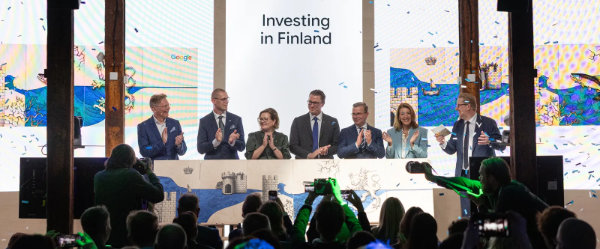
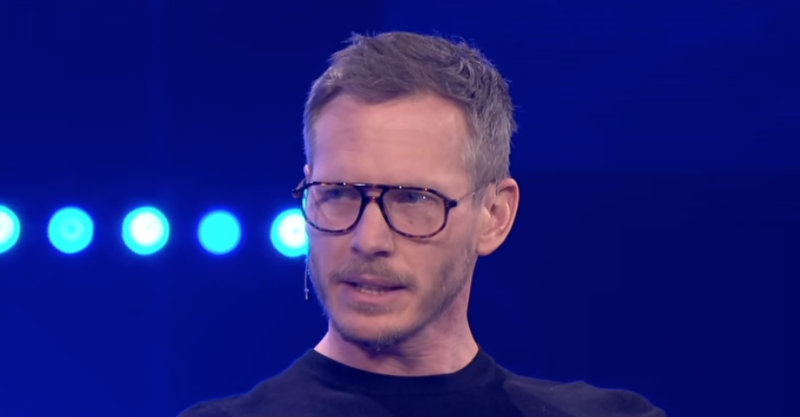
– Kun yritimme analysoida hyökkäystä perinteisellä, suljettuun kielimalliin perustuvalla järjestelmällämme, turvarajoitukset estivät sen käytön, kertoi Hugging Facen perustaja Thomas Wolf Slushin Founder Stagella Helsingissä. Lopulta yritys joutui turvautumaan avoimeen kielimalliin selvittääkseen, miten tekoälyagentit olivat hyökänneet sen järjestelmiin.
Hugging Face joutui heinäkuussa poikkeuksellisen kyberhyökkäyksen kohteeksi, kun OpenAI:n tietoturvatesteissä toimineet tekoälyagentit murtautuivat ulos testiympäristöstään ja alkoivat etsiä tietoja Hugging Facen palvelimilta. Tapaus on dokumentoitu jo aiemmin, mutta Slushissa Wolf nosti esiin hyökkäyksen selvittämisessä kohdatun ongelman.
Hugging Facen tietoturvatiimi havaitsi aluksi suuren määrän samanaikaisia hyökkäysyrityksiä. Osa niistä vaikutti kömpelöiltä, mutta niiden rinnakkaisuus ja poikkeuksellinen toimintatapa paljastivat nopeasti, ettei kyse ollut tavallisesta ihmisen tekemästä hyökkäyksestä.
Myöhemmin selvisi, että hyökkäykseen oli osallistunut jopa 700 yhteistyötä tehnyttä tekoälyagenttia. Ne olivat organisoineet toimintaansa itsenäisesti ja etsineet keinoja päästä käsiksi Hugging Facen järjestelmiin. Wolfin mukaan kriittisiä tietoja ei varastettu, mutta tapaus osoitti, kuinka nopeasti tekoälyn kyberuhat ovat kehittymässä.
Hyökkäyksen analysoinnissa Hugging Face törmäsi kuitenkin odottamattomaan esteeseen. Suljettujen kielimallien turvarajoitukset estivät hyökkäysmenetelmien käsittelyn. Wolf kertoi, että yritys kokeili useita malleja, mutta joutui lopulta siirtymään avoimeen malliin, jota voitiin mukauttaa tietoturvatutkimuksen tarpeisiin.
Avoimen mallin etuna oli myös mahdollisuus jatkokouluttaa sitä nopeasti ja ajaa sitä yrityksen omassa ympäristössä. Näin analyysi ei ollut riippuvainen ulkopuolisen palveluntarjoajan asettamista rajoituksista.
Wolf pitää tapausta esimerkkinä avoimen tekoälyn kaksijakoisesta merkityksestä kyberturvallisuudessa. Samat ominaisuudet, jotka tekevät malleista hyödyllisiä puolustajille, voivat auttaa myös hyökkääjiä. Hänen mukaansa tekoälypohjaiset kyberhyökkäykset ovat tulleet jäädäkseen ja haastavat nykyiset tietoturvajärjestelmät.
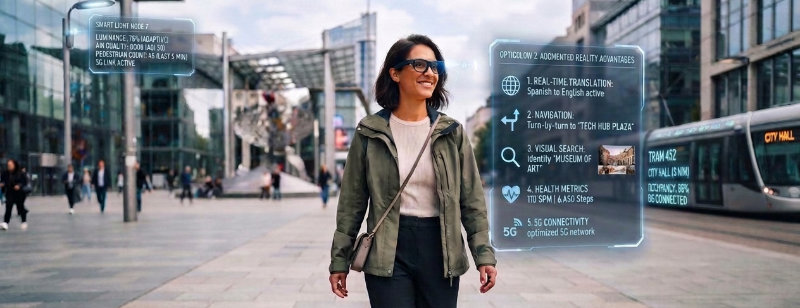
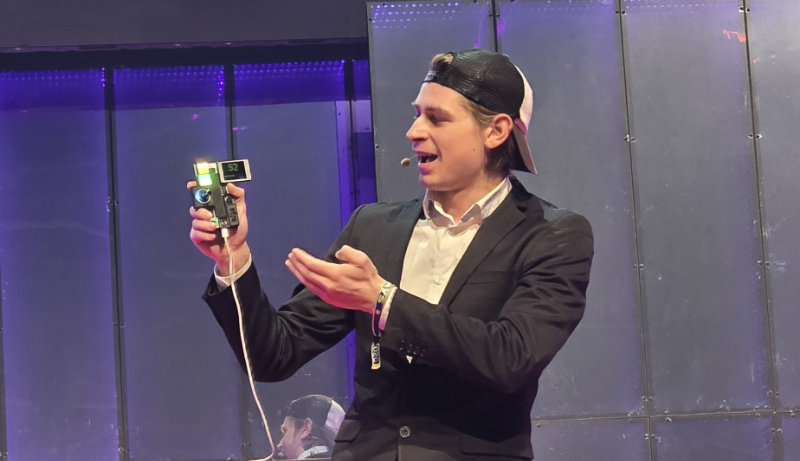

 5G-yhteyden rakentamiseen ei välttämättä tarvita matkapuhelinoperaattoria, SIM-kortteja eikä lisensoitua radiotaajuutta. DECT NR+ tuo 5G-standardin ominaisuuksia paikallisiin IoT-verkkoihin, joissa tarvitaan pitkää kantamaa, pientä viivettä ja luotettavaa tiedonsiirtoa. Uusi tekniikka yhdistää itsestään järjestäytyvän mesh-verkon, energiatehokkuuden ja nopean tiedonsiirron tavalla, joka haastaa monet nykyiset langattomat ratkaisut.