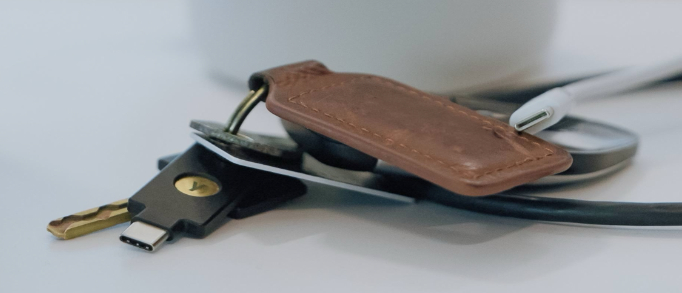
Tietoturva-ammattilaiset varoittavat jatkuvasti heikoista salasanoista ja puutteellisesta tunnistautumisesta. Omassa arjessaan he eivät kuitenkaan aina noudata samoja neuvoja. Yubicon ja Oktan tuoreen kansainvälisen tutkimuksen mukaan lähes puolet alan ammattilaisista käyttää edelleen perinteisiä salasanoja, ja yli neljännes on jättänyt jopa henkilökohtaisen sähköpostinsa ilman monivaiheista tunnistautumista.
Yubicon ja Oktan julkaisema Global State of Authentication Survey 2026 perustuu 1 890 teknologia- ja tietoturva-alan ammattilaisen vastauksiin yhdeksässä maassa, muun muassa Ruotsissa, Saksassa, Britanniassa ja Yhdysvalloissa.
Tulokset paljastavat selvän ristiriidan osaamisen ja käytännön toiminnan välillä. Peräti 87 prosenttia vastaajista tuntee salasanattomat passkey-tunnistautumismenetelmät, mutta 48 prosenttia käyttää edelleen ensisijaisesti käyttäjätunnusta ja salasanaa henkilökohtaisilla tileillään. Työtilien kohdalla vastaava osuus on 43 prosenttia.
Vielä huolestuttavampaa on, että 28 prosenttia vastaajista ei ole ottanut monivaiheista tunnistautumista käyttöön edes henkilökohtaisessa sähköpostissaan. Sähköpostitili on usein avain muihin palveluihin, sillä sen kautta voidaan palauttaa unohtuneita salasanoja ja ottaa haltuun muita käyttäjätilejä.
Kyse ei näytä olevan tiedon puutteesta. Tutkimukseen osallistuneista 82 prosenttia oli saanut työnantajaltaan tietoturvakoulutusta. Silti vanhat toimintatavat elävät sitkeästi.
Yksi selitys löytyy yritysten omista käytännöistä. Yli puolet vastaajista oli saanut työsuhteensa alussa perinteisen käyttäjätunnuksen ja salasanan. Kun kirjautuminen on kerran rakennettu näiden varaan, samoja menetelmiä käytetään helposti vuodesta toiseen.
Lisäksi 76 prosenttia vastaajista kertoi organisaationsa käyttävän eri sovelluksissa toisistaan poikkeavia tunnistautumismenetelmiä. Lähes joka neljännessä organisaatiossa monivaiheinen tunnistautuminen ei ollut pakollista kaikissa yrityksen sovelluksissa ja palveluissa.
Samaan aikaan hyökkäykset muuttuvat entistä vaikeammin tunnistettaviksi. Seitsemän kymmenestä vastaajasta oli havainnut tietojenkalastelun lisääntyneen organisaatiossaan viimeisen vuoden aikana. Peräti 44 prosenttia ilmoitti organisaationsa joutuneen vähintään yhden onnistuneen tekoälyavusteisen tietojenkalasteluhyökkäyksen kohteeksi.
Tutkimuksessa testattiin myös ammattilaisten kykyä erottaa ihmisen ja tekoälyn kirjoittamat viestit toisistaan. Vastaajille näytettiin kaksi viestiä, joista toinen oli ihmisen ja toinen tekoälyn laatima.
Vain 36 prosenttia tunnisti ihmisen kirjoittaman viestin oikein. Yli puolet eli 54 prosenttia uskoi virheellisesti, että kyseinen viesti oli tekoälyn tuottama. Myös tekoälyn kirjoittaman viestin tunnistaminen osoittautui vaikeaksi, sillä 39 prosenttia vastaajista ei tunnistanut sen alkuperää.
Tulos kertoo, ettei tietojenkalastelua voi enää luotettavasti tunnistaa pelkkien kirjoitusvirheiden, kömpelöiden ilmausten tai epäilyttävän kieliasun perusteella.
Yubicon ja Oktan mukaan tietoturvan parantaminen edellyttääkin muutakin kuin käyttäjien kouluttamista. Yritysten pitäisi siirtyä tunnistautumismenetelmiin, jotka torjuvat tietojenkalastelua teknisesti eivätkä jätä hyökkäyksen tunnistamista käyttäjän vastuulle.
Tällaisia ovat esimerkiksi passkey-kirjautumisessa käytettävät kryptografiset avaimet, jotka on sidottu oikeaan verkkotunnukseen. Väärennetty kirjautumissivusto ei siten voi käyttää samaa tunnistautumista käyttäjän huijaamiseen. Erilliset fyysiset turva-avaimet voivat lisäksi edellyttää käyttäjän aktiivista hyväksyntää.
 5G ja tulevien Beyond 5G -verkkojen NTN-ratkaisut tuovat langattomat yhteydet alueille, joille maanpäälliset verkot eivät yllä. Erityisen tärkeä rooli satelliittiyhteyksillä voi olla pelastus- ja viranomaisviestinnässä, kun maanpäällinen verkko ruuhkautuu, vaurioituu tai lakkaa kokonaan toimimasta. Liikkuvat satelliitit tuovat kuitenkin 5G-yhteyksiin uusia teknisiä haasteita, joiden ratkaiseminen vaatii perusteellista testausta.