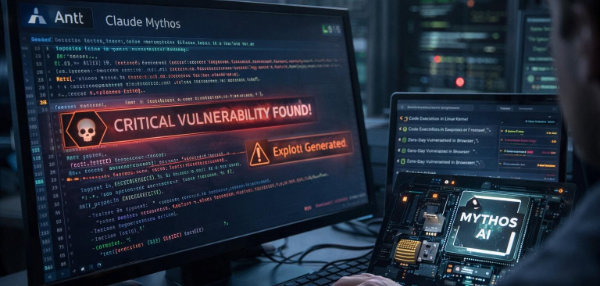
Tekoäly on ottamassa ratkaisevaa askelta kyberrikollisuudessa. Microsoftin tuoreen Digital Defense Report 2026 -raportin mukaan kehittyneet tekoälymallit pystyvät jo toteuttamaan monivaiheisia kyberhyökkäyksiä täysin itsenäisesti. Testiympäristössä tekoäly onnistui murtautumaan yritysverkkoon, ottamaan haltuunsa keskuspalvelimen ja kaappaamaan kaikki käyttäjätilit ilman ihmisen apua.
Microsoftin mukaan Mythos- ja GPT-5.5-tekoälymallit osoittivat kykynsä toteuttaa itsenäisesti monimutkainen 32-vaiheinen hyökkäys simuloituun yritysympäristöön. Mallit suunnittelivat ja suorittivat hyökkäyksen alusta loppuun ilman ihmisen ohjausta.
Kyseessä oli testiverkko, jossa ei ollut aktiivisia puolustusjärjestelmiä. Tulos ei siis tarkoita, että tekoäly pystyisi murtautumaan yhtä helposti hyvin suojattuun yritysverkkoon. Se osoittaa kuitenkin, että tekoäly kykenee jo suorittamaan hyökkäysketjuja, jotka ovat aiemmin vaatineet kokeneen kyberrikollisen jatkuvaa ohjausta.
Microsoftin mukaan kehitys ei rajoitu enää laboratorioihin. Heinäkuussa 2026 havaittiin ensimmäinen dokumentoitu automatisoitu kiristyshyökkäys, jonka Sysdigin tutkijat nimesivät JADEPUFFERiksi. Microsoft on havainnut myös muita tekoälyn ohjaamia tunkeutumisia, joissa on samoja piirteitä.
Tällaisten hyökkäysten määrä on toistaiseksi pieni, mutta niitä on havaittu eri toimialoilla ja maantieteellisillä alueilla. Hyökkäysten alkupisteenä ovat olleet internetiin avoimet palvelut, joissa on tunnettuja ohjelmistohaavoittuvuuksia.
Hyökkäys voi edetä päivien sijasta minuuteissa
Tekoälyn merkittävin vaikutus kyberhyökkäyksiin liittyy nopeuteen. Microsoftin mukaan tekoäly voi lyhentää esimerkiksi tietojen etsimiseen, varastamiseen ja järjestelmästä toiseen etenemiseen kuluvan ajan päivistä minuutteihin.
Perinteisessä kyberhyökkäyksessä ihminen ohjaa hyökkäyksen etenemistä, analysoi löydöksiä ja päättää seuraavista toimenpiteistä. Tekoälyagentit voivat tehdä samoja tehtäviä automaattisesti ja suorittaa useita hyökkäysvaiheita rinnakkain.
Microsoft arvioi, että tulevaisuudessa hyökkääjät voivat käynnistää kokonaisia tekoälyagenttien ryhmiä, jotka etsivät haavoittuvuuksia, tunkeutuvat järjestelmiin ja pyrkivät laajentamaan käyttöoikeuksiaan samanaikaisesti.
Samalla hyökkäysten tekninen vaativuus ei enää välttämättä edellytä vastaavaa osaamista hyökkäyksen käynnistäjältä. Tekoäly voi automatisoida tehtäviä, joiden suorittamiseen on aiemmin tarvittu erikoistuneita asiantuntijoita.
Haittaohjelmat alkavat ajatella itse
Raportissa kuvataan myös uudenlaisia haittaohjelmia, jotka käyttävät kielimalleja osana omaa toimintaansa.
Esimerkiksi Ukrainaan kohdistuneissa hyökkäyksissä havaittu LAMEHUG-haittaohjelma käyttää kielimallia toimintakomentojen muodostamiseen reaaliajassa. Sen sijaan, että kaikki haitalliset toiminnot olisi ohjelmoitu valmiiksi, haittaohjelma voi pyytää tekoälyltä ohjeita tilanteen mukaan.
Toinen esimerkki on kokeellinen PromptLock-kiristyshaittaohjelma, joka käyttää kielimallia haitallisen koodin tuottamiseen ja suorittamiseen hyökkäyksen aikana.
Tämä vaikeuttaa perinteistä haittaohjelmien tunnistamista. Kun hyökkäyksen toiminta muodostuu dynaamisesti, saman haittaohjelman eri suorituskerrat voivat tuottaa erilaisia komentoja ja toimintaketjuja.
Microsoft varoittaa myös itseään kehittävien tietokonematojen mahdollisuudesta. Kesäkuussa 2026 julkaistu tutkimus osoitti, että tekoälyn ohjaamat itsestään leviävät haittaohjelmat ovat teknisesti mahdollisia jo nykyisellä teknologialla.
Kuva on luotu tekoälyn avulla.
 5G ja tulevien Beyond 5G -verkkojen NTN-ratkaisut tuovat langattomat yhteydet alueille, joille maanpäälliset verkot eivät yllä. Erityisen tärkeä rooli satelliittiyhteyksillä voi olla pelastus- ja viranomaisviestinnässä, kun maanpäällinen verkko ruuhkautuu, vaurioituu tai lakkaa kokonaan toimimasta. Liikkuvat satelliitit tuovat kuitenkin 5G-yhteyksiin uusia teknisiä haasteita, joiden ratkaiseminen vaatii perusteellista testausta.